Líderes de tecnología y ciberseguridad analizaron la adopción de SD-WAN y SASE para proteger entornos distribuidos y responder a las necesidades del negocio.
La expansión de los canales digitales, el trabajo remoto y el uso de servicios en la nube han modificado la forma en que las organizaciones gestionan su conectividad y seguridad. El perímetro dejó de concentrarse en la infraestructura corporativa y se extendió hacia usuarios, dispositivos, aplicaciones, sucursales y entornos operativos.
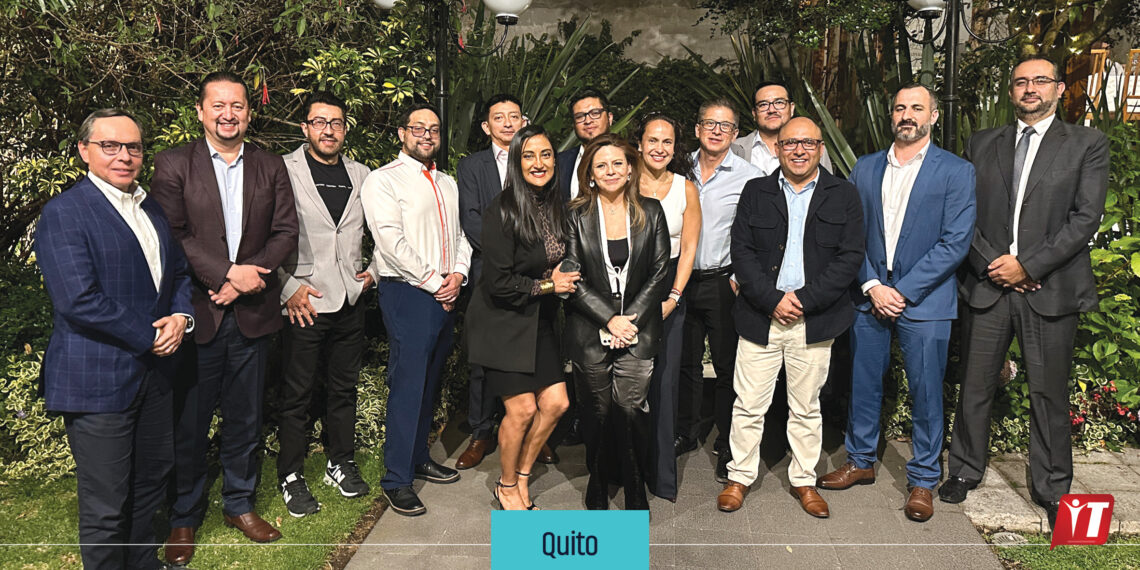
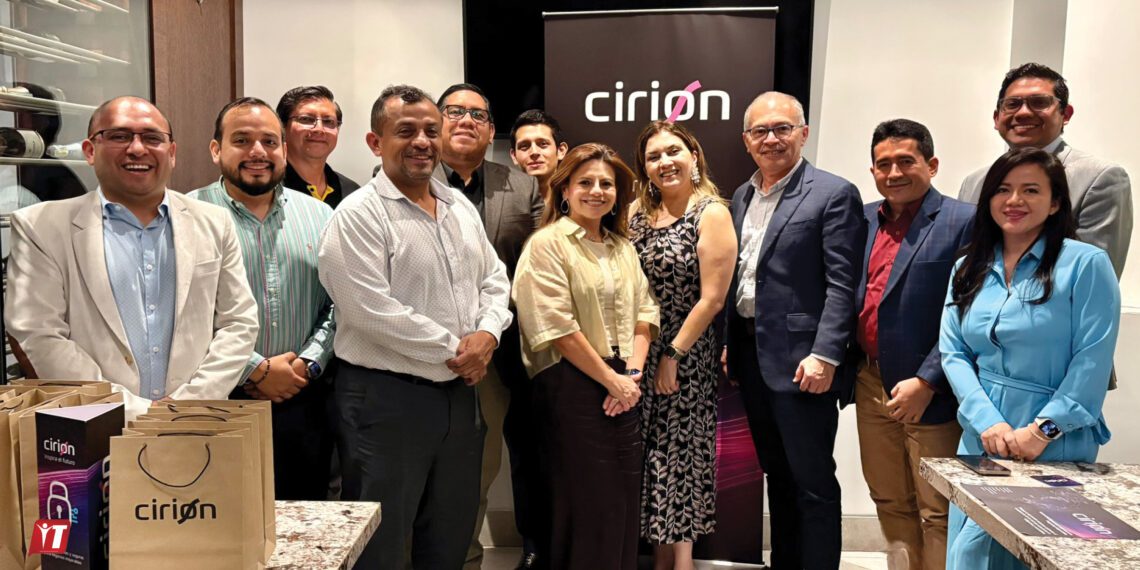
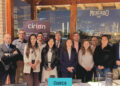
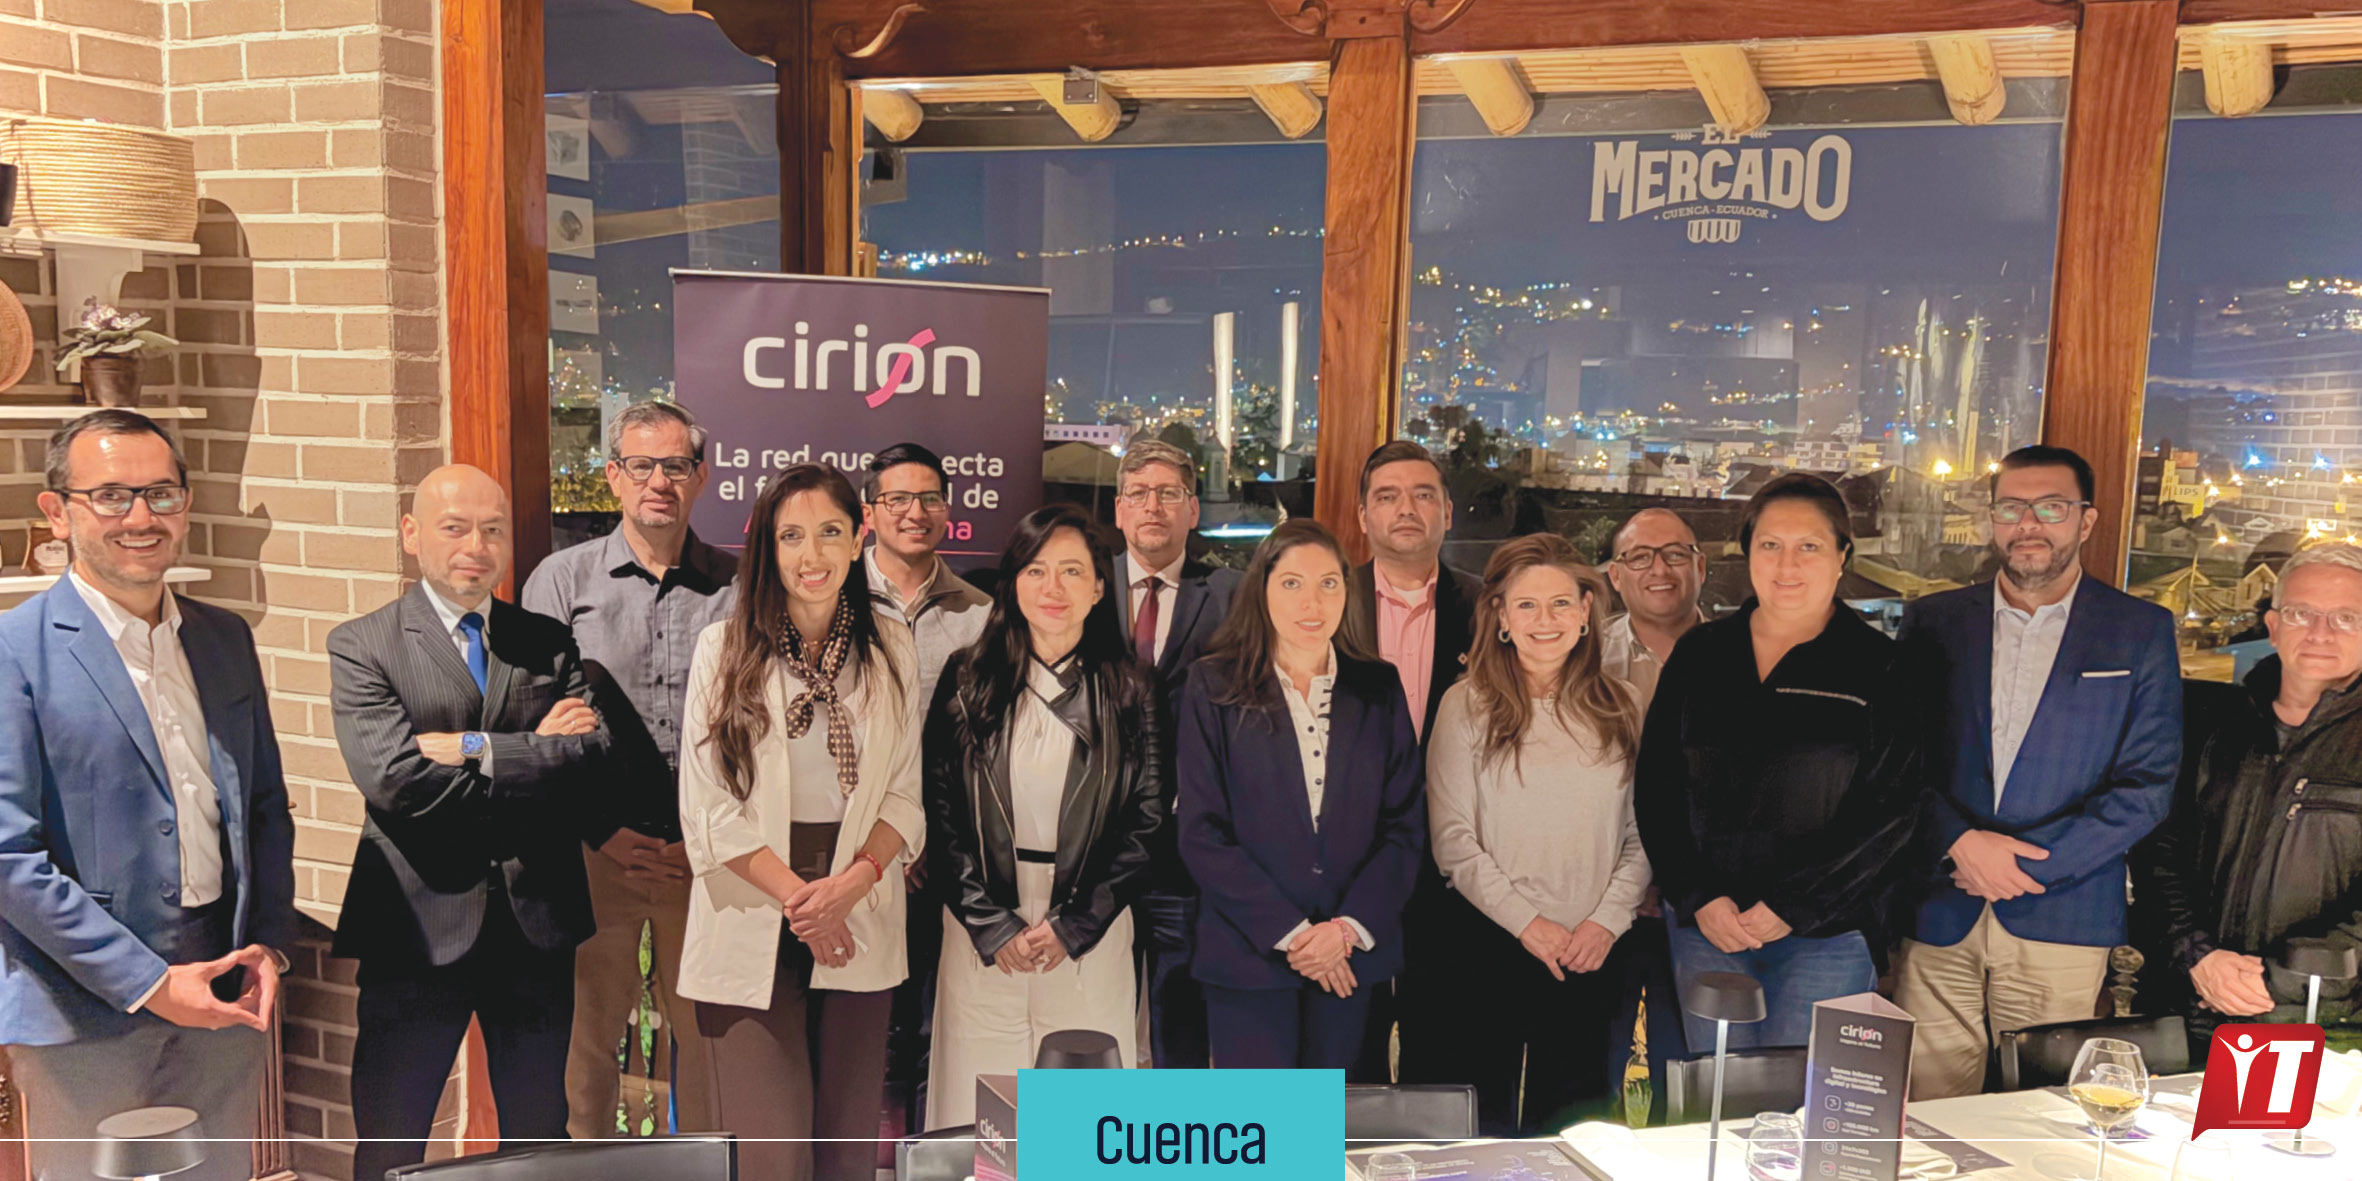
Esta realidad fue parte del análisis de líderes de tecnología y ciberseguridad reunidos en Cuenca, durante un encuentro del segmento Estrategia, Tecnología y Negocio de Revista IT ahora. El espacio permitió intercambiar experiencias y prácticas alrededor de arquitecturas SD-WAN y SASE, entornos distribuidos, regulación, cultura de seguridad y gestión de inversiones ante la alta dirección.
En el conversatorio participaron Cristian Rodríguez, gerente de Sistemas de Austral; Carlos Julio Barreto, jefe de Tecnología, Cooperativa de Ahorro y Crédito de la Pequeña Empresa Biblián; Andrea Tenesaca, intendente de Seguridad Informática de la Empresa Eléctrica Regional Centro Sur; Fernando Aguilar Ochoa, director Corporativo de TICs de Grupo Gerardo Ortiz; Mauricio Arévalo Moscoso, jefe de TIC de Italimentos; Orlando Tapia, jefe de Seguridad de la Información de Coopac Austro; Jean Paul Hernández, coordinador de Sistemas de Duramas; Iván Patricio Once, auditor Informático de la Cooperativa de Ahorro y Crédito Alfonso Jaramillo León.
Por parte de Cirion Technologies, acompañaron el conversatorio Víctor Hugo Benítez, líder de Desarrollo de Producto, y Cecilia Kam, gerente de Cuentas Senior.
El perímetro se amplía
Para algunas organizaciones, especialmente aquellas con ambientes de tecnologías de información (TI) y tecnologías de operación (OT) distribuidos, el concepto de un perímetro físico claramente delimitado ya resultaba insuficiente antes de la pandemia.
El trabajo remoto profundizó este escenario. Una de las experiencias compartidas mostró cómo, al inicio de la emergencia sanitaria, fue necesario implementar soluciones de movilidad en apenas cuatro días para mantener la operación desde los hogares.
La aceleración de los canales digitales amplió además los puntos de interacción con clientes y usuarios y, con ello, la superficie que debe protegerse. El desafío pasó de resguardar principalmente una red corporativa a controlar accesos desde distintos dispositivos, ubicaciones y servicios, con mayor atención sobre la identidad del usuario y el dispositivo final.
La seguridad debe ser un componente transversal en todos los sectores. Frente a ataques cada vez más avanzados y al impacto de la inteligencia artificial, las organizaciones necesitan avanzar al mismo ritmo, adaptarse y apoyarse en tecnologías que respondan a esta nueva realidad
Andrea Tenesaca, Intendente de Seguridad Informática, Empresa Eléctrica Regional Centro Sur.
La seguridad debe formar parte del ADN de la compañía y de todos sus procesos. Mirar el entorno de forma integral y considerar el apetito de riesgo permite pasar de acciones tácticas a una estrategia alineada con los objetivos de seguridad
Fernando Aguilar Ochoa, director Corporativo de TICs de Grupo Gerardo Ortiz
SD-WAN y SASE: el cambio empieza por conocer la infraestructura
La adopción de SD-WAN fue otro de los temas abordados. Los participantes señalaron que la transición requiere un diagnóstico previo de la infraestructura existente: switches, cableado, puntos de acceso, enlaces y compatibilidad de los equipos forman parte de ese análisis.
En una de las experiencias compartidas, la renovación de hardware y los ajustes de configuración necesarios para estabilizar la conectividad de las agencias demandaron cerca de un año. En otra experiencia, Fernando Aguilar Ochoa, director Corporativo de TICs, señaló que implementaron hace cuatro años una red SD-WAN que conecta 64 localidades, entre tiendas, fábricas y empresas. Esta infraestructura ha permitido mejorar la eficiencia y la disponibilidad de la red, operar de forma activa con dos enlaces de datos y optimizar el tráfico según las necesidades de la operación.
La arquitectura permite gestionar los enlaces de acuerdo con las necesidades de las aplicaciones. El tráfico crítico puede utilizar conexiones dedicadas, mientras otros servicios pueden dirigirse hacia internet, con el objetivo de optimizar recursos y mantener los niveles de servicio requeridos.
Sobre esta infraestructura, SASE integra conectividad con capacidades de seguridad como ZTNA, CASB y Secure Web Gateway. El propósito es aplicar controles de acceso y protección de forma consistente independientemente de dónde se encuentre el usuario o desde qué punto acceda a los recursos corporativos.
En ambientes industriales, la microsegmentación también fue señalada como un mecanismo para separar los entornos OT de las redes administrativas y limitar la propagación de una vulnerabilidad desde maquinaria o sistemas operativos hacia otros componentes de la organización.
Todo proyecto tecnológico debe considerar la seguridad, pero su implementación depende del entorno, las necesidades y los recursos de cada empresa. A partir de ese análisis se define si la solución se gestiona internamente o como servicio.”
Mauricio Arévalo, jefe de TIC de Italimentos
Nube y regulación entran en la decisión
Las decisiones sobre infraestructura están relacionadas también con el lugar donde se alojan y procesan los datos. Durante la conversación se compartieron experiencias de organizaciones que revisan sus modelos de nube y combinan infraestructura propia, servicios locales y plataformas internacionales.
Los participantes señalaron que la aplicación de la normativa de protección de datos personales ha incorporado nuevas consideraciones sobre el tratamiento y las transferencias internacionales de información. En algunos casos, esto ha llevado a revisar dónde se alojan determinados datos y qué controles deben acompañar esas decisiones.
También se evidenciaron distintas posiciones frente a la propiedad de la infraestructura. Algunas empresas mantienen preferencia por inversiones de capital y equipos propios para conservar control directo sobre sus activos, mientras otras avanzan hacia esquemas de servicios bajo modelos Opex.
La seguridad como servicio aparece como una alternativa para departamentos de TI con equipos pequeños o que no disponen internamente de todas las capacidades especializadas.
Mantenerse actualizado y evaluar las mejores opciones de protección permite sustentar ante la alta dirección decisiones tecnológicas acordes con las necesidades del negocio.”
Jean Paúl Hernández, coordinador de Tecnología de Duramas
El cliente constituye la razón de ser del negocio. Proteger sus datos, garantizar la seguridad de sus operaciones y preservar la reputación institucional exige contar con herramientas y servicios de seguridad adecuados, respaldados por una gestión coordinada y decisiones oportunas entre las áreas técnicas y la Alta Gerencia
Carlos Julio Barreto, jefe de Tecnología de CB Cooperativa.
Tecnología sin cultura no es suficiente
El factor humano apareció de manera recurrente durante el encuentro. Los participantes señalaron que los controles deben responder al nivel de riesgo sin convertirse en barreras para la operación.
Una de las experiencias recordó la resistencia generada por políticas de contraseñas excesivamente extensas. El ejemplo puso sobre la mesa un problema frecuente: cuando un control dificulta el trabajo cotidiano, el usuario puede percibir al área de seguridad como un obstáculo en lugar de comprender el riesgo que busca reducir.
A pesar de las inversiones en tecnología, el error humano continúa apareciendo como una de las brechas persistentes. De ahí que herramientas, procesos y formación deban avanzar de manera conjunta.
La tecnología y la seguridad son herramientas para proteger los servicios y los datos, fortalecer la resiliencia y atender mejor al cliente. Su valor está en saber qué utilizar, cuándo y para qué, de acuerdo con las necesidades y objetivos de cada negocio
Orlando Tapia, jefe de Seguridad de la Información de Coac Austro
Cómo llevar la ciberseguridad a la alta dirección
Conseguir presupuesto para seguridad continúa siendo un desafío. Durante la conversación se señaló que demostrar el retorno de inversión resulta complejo cuando parte del éxito de una iniciativa consiste precisamente en que un incidente no ocurra o tenga un impacto menor.
Una alternativa planteada fue trasladar la conversación desde las características técnicas hacia el riesgo para el negocio. Cuantificar posibles pérdidas económicas, afectaciones a la continuidad, tiempos de recuperación o exposición de información permite presentar los proyectos desde una perspectiva más cercana a la alta dirección.
La seguridad no es negociable. Como líderes de tecnología, debemos traducir sus necesidades a la alta gerencia y sustentar las inversiones, aun cuando su retorno no siempre sea visible o inmediato.
Hugo Cárdenas y Freddy Zhizhpón, Grupo Corporativo El Juri
Las pruebas técnicas también pueden aportar evidencia. Entre las experiencias compartidas se mencionó el uso de pruebas de penetración sobre servicios específicos, como un chatbot, para demostrar vulnerabilidades concretas y facilitar la comprensión del riesgo por parte de los directivos.
Los responsables de tecnología y seguridad asumen un papel de traducción entre lo técnico y el negocio. La capacidad para explicar una vulnerabilidad en términos de impacto, continuidad y riesgo facilita la toma de decisiones y la priorización de inversiones.
El líder de TI no tiene que ser experto en todo; su fortaleza está en articular el conocimiento especializado y llevar a la alta gerencia argumentos que sustenten las inversiones.
Cristian Rodríguez, Gerente de Sistemas, Austral
La seguridad es una inversión estratégica para la continuidad y sostenibilidad del negocio en el tiempo.”
Iván Once, Auditor Informático, Cooperativa de Ahorro y Crédito Alfonso Jaramillo León
Para los participantes, la relación con terceros requiere avanzar desde la adquisición de productos hacia socios capaces de aportar conocimiento, acompañamiento y capacidades especializadas.
Escuchar las necesidades del mercado permite a los proveedores alinear sus capacidades y acompañar a las organizaciones como socios estratégicos, fortaleciendo la seguridad y apoyando la generación de valor para el negocio
Víctor Hugo Benítez, Líder de Desarrollo de Producto, Cirion
La evolución hacia arquitecturas distribuidas muestra así que conectividad y seguridad forman parte de una misma discusión. SD-WAN, SASE, nube, protección de datos y servicios gestionados son componentes tecnológicos; su adopción depende también de la infraestructura existente, las capacidades internas, la regulación, el riesgo y las prioridades de cada negocio.
Tecnología y seguridad son parte del negocio. Sus responsables dejaron de ser áreas enfocadas únicamente en la operación para convertirse en facilitadores que acompañan y habilitan los objetivos de la organización
Cecilia Kam, gerente de Cuentas Senior, Cirion