Líderes de tecnología y seguridad analizaron la evolución hacia modelos SASE y Zero Trust, los desafíos para gestionar infraestructuras distribuidas y los nuevos riesgos asociados al uso de inteligencia artificial.
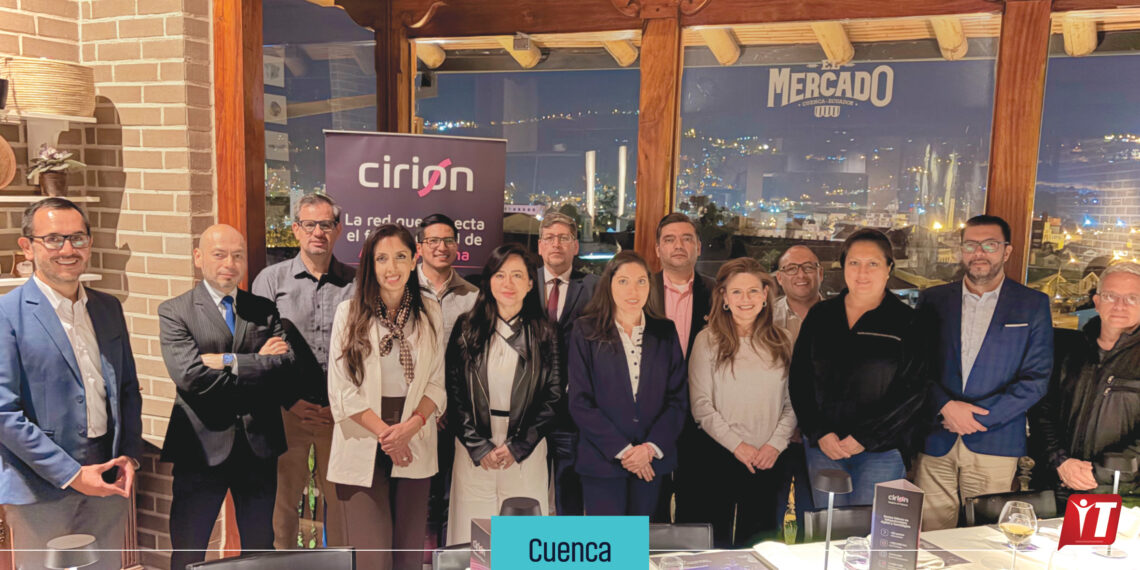
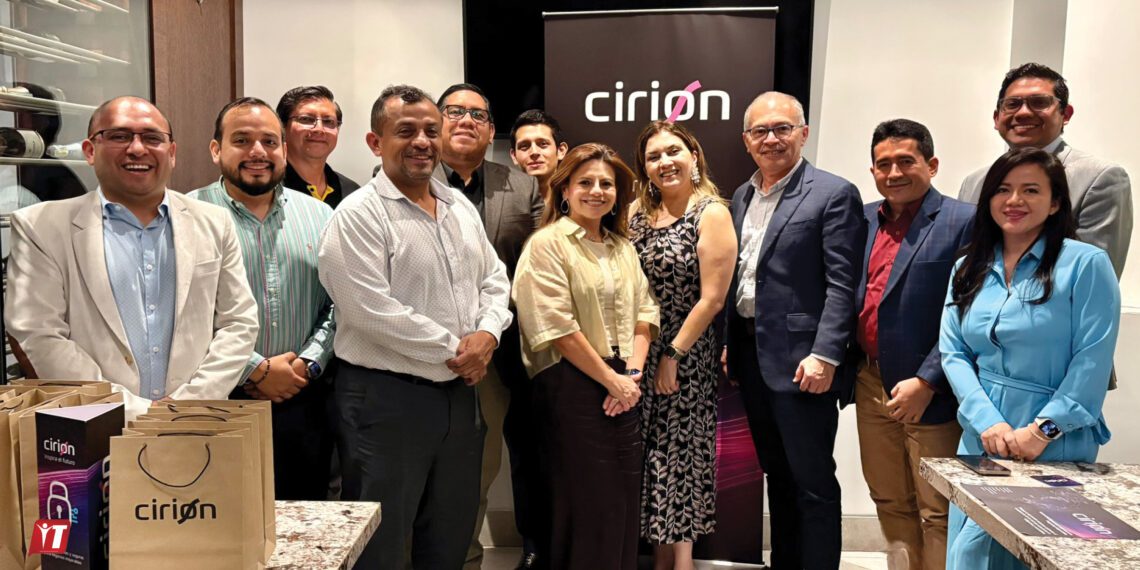
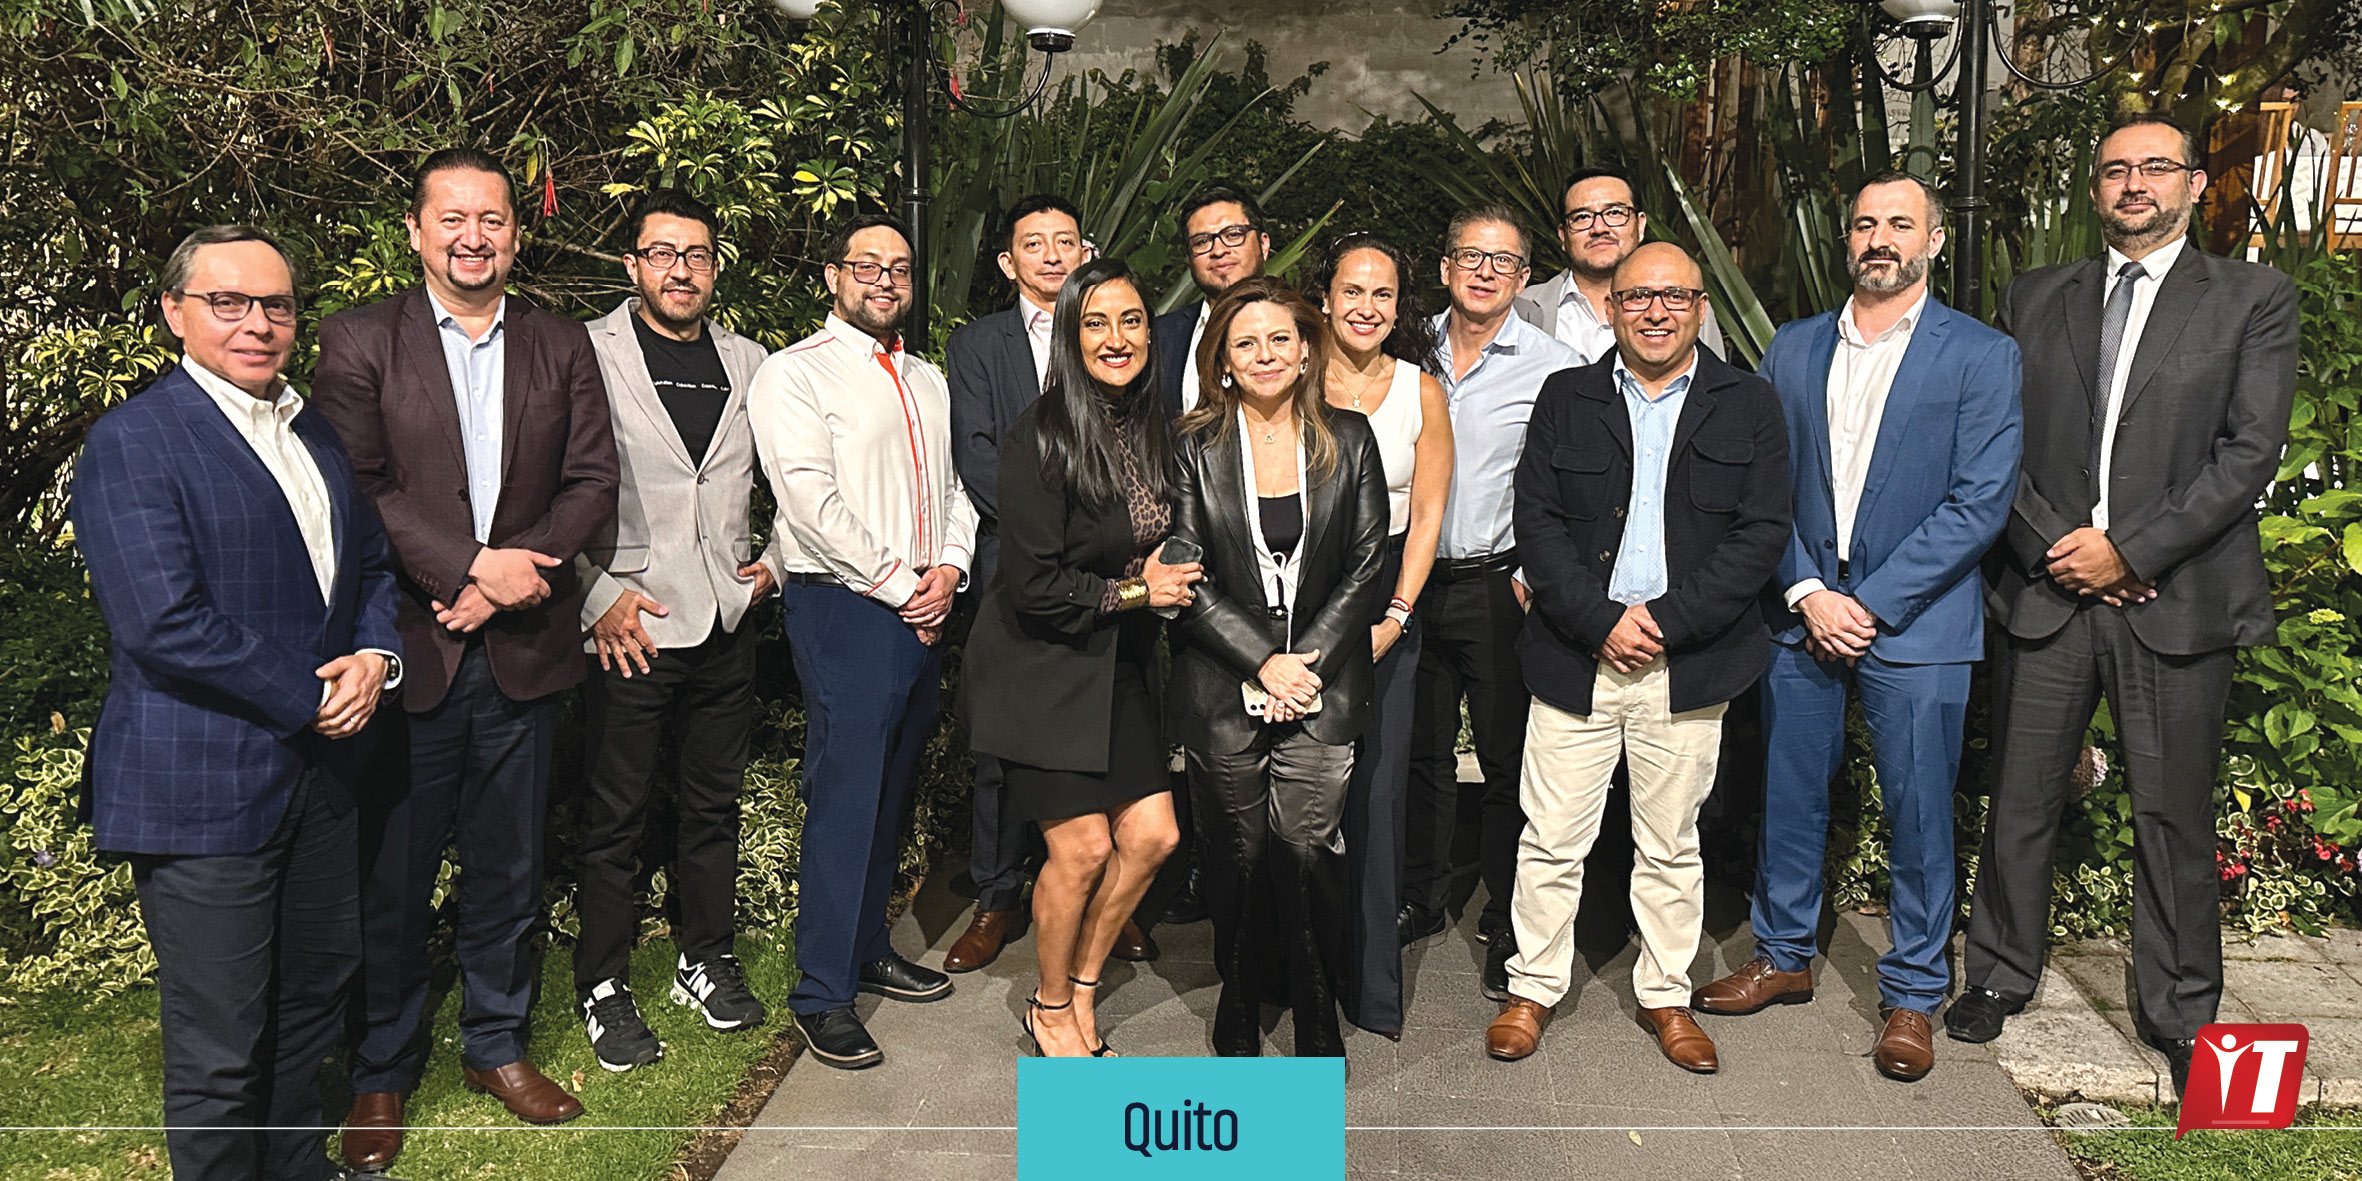
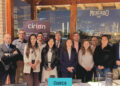
IT ahora reunió en Quito a líderes de IT y seguridad en un conversatorio sobre estrategia, tecnología y negocios, orientado al intercambio de experiencias sobre la gestión y adopción de tecnología en las organizaciones. En esta ocasión, el diálogo abordó las perspectivas del ecosistema SASE (Secure Access Service Edge), la evolución de los modelos de seguridad y su relación con la operación empresarial.
Participaron David Martínez, jefe de Tecnología de Información de Pollo Favorito (Pofasa); Paúl Caicedo, jefe de Ciberseguridad e Infraestructura de Asertec; Patricio Jiménez Coral, jefe de Infraestructura de Industrial Danec; Eduardo Sáenz, gerente de TI de NovaEcuador; Javier Vera, jefe de TIC de Novopan del Ecuador; Daniel Vallejo Albán, jefe de Sistemas de Sertecpet; y Yinmy Encarnación, especialista de Seguridad de la Información de Sweaden Compañía de Seguros. El encuentro también contó con la participación de Francisco Guzmán, country manager de Cirion Technologies.
La conversación partió de un cambio que las áreas de tecnología y seguridad ya enfrentan: el perímetro de las organizaciones dejó de concentrarse únicamente en sus instalaciones. El trabajo híbrido, el acceso remoto, el uso de aplicaciones en la nube y la conexión desde diferentes redes han llevado a revisar modelos de protección construidos alrededor de un perímetro físico.
SASE fue analizado como un modelo que lleva la protección hacia el usuario, el dispositivo y los datos, independientemente de su ubicación. Su implementación integra componentes de conectividad y seguridad para atender ambientes de nube, infraestructura local, acceso remoto y redes corporativas.
Entre las tecnologías abordadas estuvieron SD-WAN, como parte de la conectividad de las aplicaciones; ZTNA (Zero Trust Network Access), para establecer accesos específicos de acuerdo con usuarios y aplicaciones; CASB (Cloud Access Security Broker), para aplicar controles sobre el acceso a servicios en la nube; y Firewall as a Service (FWaaS), que traslada funciones de seguridad y administración hacia servicios centralizados en la nube.
Se analizó sobre confianza cero o Zero Trust que plantea validar los accesos y limitar los recursos disponibles de acuerdo con las condiciones establecidas por cada organización.
De la tecnología a la gestión del riesgo
Los participantes identificaron dificultades para incorporar la ciberseguridad dentro de la gestión empresarial, principalmente cuando una organización no ha experimentado incidentes que hagan visible el impacto de una amenaza.
Justificar inversiones, implementar controles de acceso y modificar prácticas relacionadas con el manejo de información siguen generando resistencias. Durante el conversatorio se mencionaron situaciones en las que datos corporativos o información sensible terminan almacenados o compartidos mediante cuentas y dispositivos personales. De modo que los responsables de tecnología y seguridad deben traducir las amenazas y sus posibles impactos en información que permita a la alta dirección tomar decisiones, sustentar presupuestos y priorizar acciones.
Se intercambiaron ideas sobre los efectos de incidentes relacionados con accesos que permanecieron habilitados, suplantación de dominios e ingeniería social. Estos casos pusieron sobre la mesa la necesidad de revisar periódicamente permisos, activos y matrices de riesgo, además de mantener programas de capacitación y ejercicios de phishing para los usuarios.
Los participantes también abordaron los riesgos en ambientes industriales, OT e Internet de las Cosas (IoT), donde una vulnerabilidad puede convertirse en un punto de entrada hacia otros segmentos de la infraestructura. También se discutió la conectividad privada hacia servicios de nube para reducir la exposición de recursos críticos al internet público.
Sobre la gestión de proveedores se señaló la necesidad de evaluar periódicamente las soluciones contratadas, revisar alternativas tecnológicas y considerar los tiempos de monitoreo y respuesta frente a incidentes. En el caso de organizaciones con presupuestos limitados, también se mencionó el uso de herramientas de código abierto como una alternativa para iniciar determinados controles de seguridad.
La IA incorpora otro frente de control
Uno de los riesgos identificados fue el denominado Shadow AI: el uso de herramientas de IA sin conocimiento o autorización de la organización y la posibilidad de que los colaboradores ingresen información corporativa o confidencial en servicios públicos.
Los participantes señalaron que el tratamiento de este riesgo no depende únicamente de bloquear aplicaciones. La discusión apuntó a establecer políticas de uso y mecanismos de gobernanza que definan qué información puede procesarse, qué herramientas están autorizadas y bajo qué condiciones deben utilizarse.
Entre las alternativas analizadas estuvieron los servicios empresariales que permiten operar dentro de ambientes controlados y el despliegue de modelos de lenguaje en infraestructura privada cuando las características de la organización lo permiten.
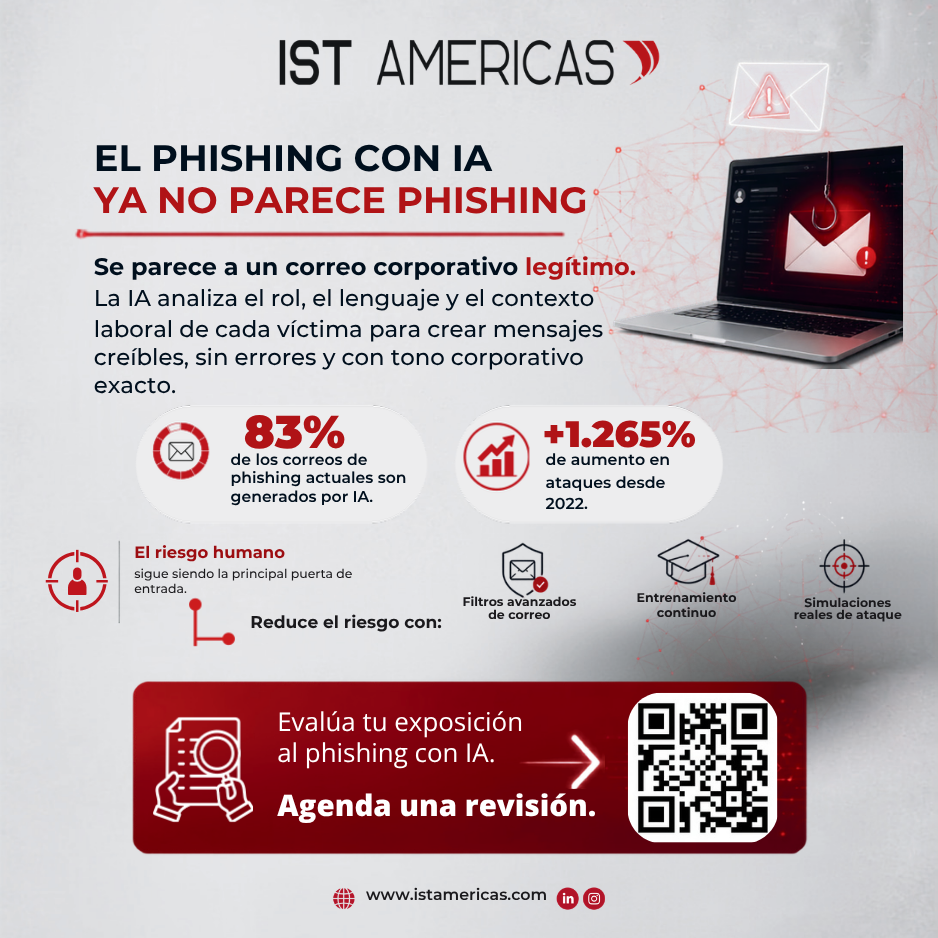
La IA también fue analizada desde la perspectiva de las amenazas. Su utilización para automatizar tareas, generar código y acelerar diferentes etapas de un ataque obliga a revisar los mecanismos de prevención y respuesta.
El intercambio mostró así que la adopción de SASE y Zero Trust va más allá de incorporar nuevas soluciones. La evolución hacia infraestructuras distribuidas, el uso de servicios en la nube, la IA y la diversidad de dispositivos y puntos de acceso están llevando a las organizaciones a revisar cómo administran identidades, datos, conectividad y riesgos, y cómo estas decisiones se integran con las necesidades de operación del negocio.