SUGERENCIAS:
Envía tus sugerencias a: anavela.herrera@itahora.com
lunes, octubre 19, 2026
IT ahora
  • Inicio
  • Quienes somos
  • Contáctanos
  • Suscríbete
  • Login
  • Portadas
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias & Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos clientes
  • Premios Líder IT
    • Sobre los premios
    • Postulados
    • Categorías
    • Cómo participar
    • Ganadores
    • Transparencia
    • Preguntas frecuentes
  • Publicaciones
    • Revistas
    • Suplementos Especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogo de soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
Cuando hay resultados autocompletados, puedes utilizar las flechas de arriba y abajo para revisarlos y Enter para ir a la página deseada. Lo usuarios de dispositivos táctiles exploran al tacto con gestos de desplazamiento.
No Result
View All Result
IT ahora
Cuando hay resultados autocompletados, puedes utilizar las flechas de arriba y abajo para revisarlos y Enter para ir a la página deseada. Lo usuarios de dispositivos táctiles exploran al tacto con gestos de desplazamiento.
No Result
View All Result
Suscríbete

Dispositivos personales y externos: los puntos ciegos del perímetro corporativo

enero 12, 2026
A A
Compartir en FacebookCompartir en LinkedInWhatsAppTelegram

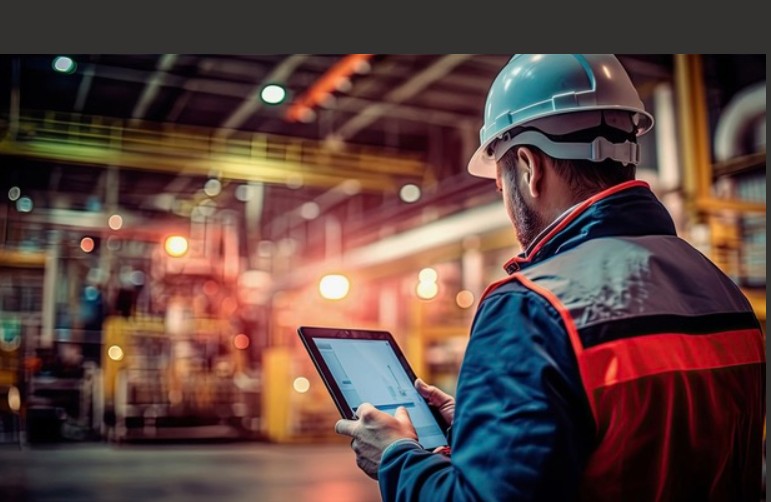
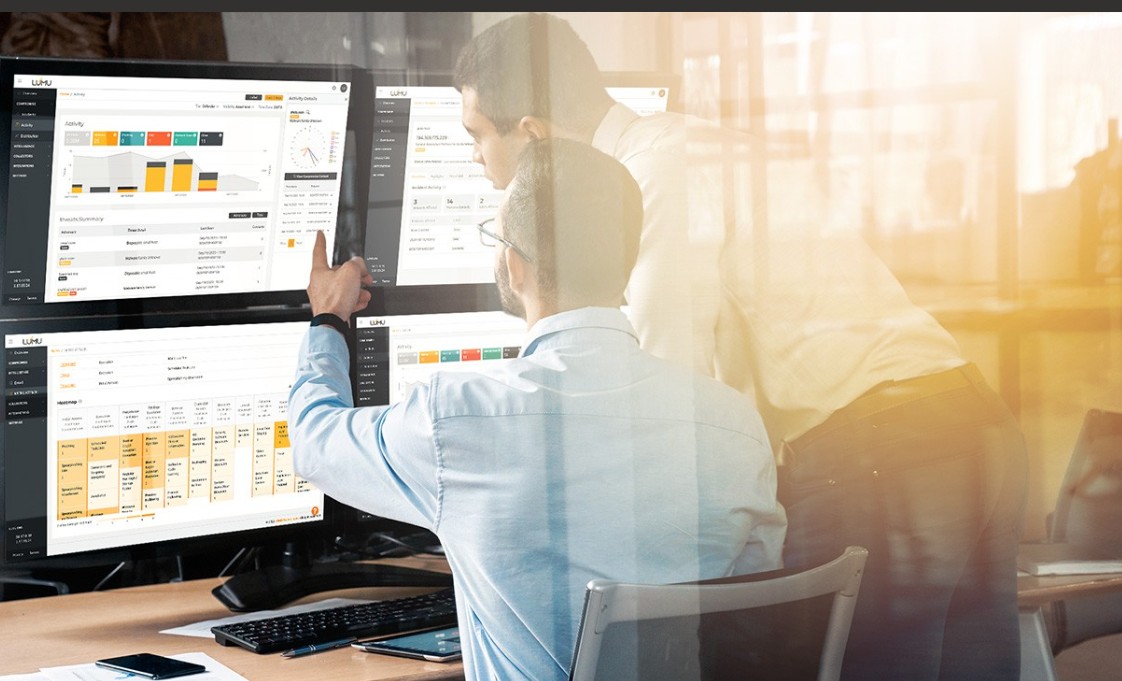
La flexibilidad del trabajo remoto trajo consigo un nuevo desafío para las empresas: la combinación de dispositivos personales y aplicaciones no autorizadas. La política de BYOD que viene de ‘Bring your Own Device’, o ‘trae tu propio dispositivo’ en español, potenciado por el Shadow IT, está ampliando la superficie de ataque y creando puntos ciegos que desafían los controles tradicionales de seguridad. Según Lumu Technologies, empresa de ciberseguridad que impulsa el modelo de Continuous Compromise Assessment®, esta expansión de la superficie de ataque crea puntos ciegos de seguridad que las empresas con estrategias tradicionales de defensa aún no logran dimensionar.

“Este modelo de trabajo, si bien brinda muchos beneficios, presenta un riesgo de seguridad significativo: una expansión fuera de control de la superficie de ataque”, comenta Germán Patiño, vicepresidente de ventas para Latinoamérica de Lumu Technologies. “Cuando los empleados o proveedores usan dispositivos personales o no administrados por las empresas los datos confidenciales se mueven en entornos fuera del perímetro corporativo, lo que hace que la seguridad de la información sea un desafío crítico”, agrega.

Los perímetros corporativos dejaron de existir. Hoy, la red empresarial se extiende hasta los hogares, cafeterías, aeropuertos o donde sea que las personas relacionadas con las organizaciones afectadas se conecten. Este nuevo entorno redefine los límites de la seguridad y exige a las compañías proteger una infraestructura distribuida que ya no se encuentra dentro de sus instalaciones. En este contexto, las amenazas logran evadir las defensas tradicionales y generan riesgos que pueden escalar rápidamente:

  • Puertas abiertas para atacantes: los dispositivos no corporativos a menudo carecen de seguridad de nivel empresarial, lo que permite a los atacantes evadir fácilmente las defensas. Esto crea un camino directo para la exfiltración de información privilegiada utilizando tácticas como la anonimización de conexiones, DNS Tunneling, entre otros.
  • Un equipo de defensa con los ojos vendados: la falta de visibilidad sobre estos dispositivos limita considerablemente la capacidad del equipo de seguridad. Puede resultar casi imposible identificar los indicios de ataques avanzados. Si ocurre una brecha, la posibilidad de realizar un análisis forense o una respuesta efectiva al incidente se ve fundamentalmente afectada. El equipo termina enfrentándose a una amenaza que no puede ver completamente.
  • TI en las sombras: el problema se agrava con el aumento del Shadow IT. A menudo, los empleados instalan herramientas o aplicaciones sin la aprobación del área de TI. Aunque lo hacen con buenas intenciones, estas acciones generan silos de datos no supervisados e introducen aplicaciones con niveles de seguridad desconocidos, creando nuevas vulnerabilidades dentro de la organización.

Un solo dispositivo comprometido puede causar interrupciones operativas, infectar a otros equipos conectados a la red, pérdidas financieras y daños reputacionales. En otras palabras, sin capacidades de visibilidad de amenazas y respuesta automática, la misma flexibilidad que impulsa la agilidad empresarial puede convertirse en el origen de compromisos con impacto crítico. Es posible aprovechar las ventajas competitivas y de productividad que habilita el teletrabajo, sin embargo, es de vital importancia proteger la fuerza laboral y asegurar la continuidad operativa, no requiere una transformación radical que deseche las inversiones hechas en controles de seguridad, sino un enfoque de defensa moderno estructurado en tres pilares:

  1. Establecer una política clara: definir una política formal de BYOD que establezca los requisitos mínimos de seguridad, el uso aceptable de los dispositivos y los procedimientos de respuesta ante incidentes. Ninguna política elimina por completo el riesgo, pero sí puede determinar el nivel aceptable de exposición y las medidas necesarias para mitigarlo, tomando como referencia estándares como ISO 27001 y NIST.
  2. Empoderar a los empleados: complementar la tecnología con programas continuos de concientización y capacitación en ciberseguridad que ayuden a los colaboradores a reconocer intentos de phishing, detectar señales de compromiso y reportar incidentes oportunamente. Más que entrenar, se trata de construir una cultura de seguridad en la que cada empleado actúe como un guardián activo de la información.
  3. Lograr visibilidad total mediante tecnología: implementar soluciones que permitan monitorear de forma continua la red y el compromiso que se pueda generar desde todos los dispositivos conectados, administrados o no, y detectar credenciales comprometidas, vulnerabilidades o servicios expuestos antes de que sean explotados por los atacantes. La seguridad BYOD no debe verse como un proyecto puntual, sino como un proceso permanente de observación y gestión de la superficie de ataque.

La mayoría de las herramientas y estrategias tradicionales fueron diseñadas para entornos cerrados y controlados, por lo que resultan insuficientes frente a la realidad del trabajo remoto. Las organizaciones necesitan mantener una visibilidad constante de su superficie de ataque, detectar credenciales comprometidas, identificar aplicaciones no autorizadas, mapear vulnerabilidades en los servicios conectados a Internet y automatizar las tareas de respuesta a incidentes que se puedan generar en entornos que aceptan dispositivos no gobernados por la organización. Este nivel de observabilidad permite pasar de una postura reactiva a una gestión de seguridad proactiva y estratégica.
Quizás te interese:

La estafa ya no tiene faltas de ortografía

octubre 15, 2026
¿Qué nivel de seguridad holográfica necesita una credencial?

¿Qué nivel de seguridad holográfica necesita una credencial?

octubre 14, 2026
ComparteComparteEnviarComparte
Noticia anterior

Informe señala que el déficit de talento limita la adopción de IA en la industria

Siguiente noticia

Visa lanza nueva práctica global de asesoría en stablecoins

Noticias relacionadas

Rockwell Automation aparece en informes Hype Cycle de Gartner
Actualidad

Rockwell amplía servicios de ciberseguridad para entornos industriales

octubre 15, 2026
Ciberresiliencia financiera: cuando proteger no es suficiente
Lideres IT

Ciberresiliencia financiera: cuando proteger no es suficiente

septiembre 30, 2026
La confianza detrás del pago digital
Lideres IT

La confianza detrás del pago digital

septiembre 30, 2026
ISACA LATAM 2026, Latitud 0°: El Epicentro de la Confianza Digital
Evento IT

ISACA LATAM 2026, Latitud 0°: El Epicentro de la Confianza Digital

septiembre 30, 2026
Productos bancarios AI-native: el próximo salto de la banca digital
Branded news

Productos bancarios AI-native: el próximo salto de la banca digital

septiembre 30, 2026
Ciberataques golpean el bolsillo de las PyMEs en Latinoamérica
Actualidad

Ciberataques golpean el bolsillo de las PyMEs en Latinoamérica

septiembre 28, 2026
Siguiente noticia
Visa lanza nueva práctica global de asesoría en stablecoins

Visa lanza nueva práctica global de asesoría en stablecoins

Informe: 2026 será el año del cibercrimen industrializado

Informe: 2026 será el año del cibercrimen industrializado

Please login to join discussion
  • Populares
  • Más recientes
Ampliación de plazo para postulaciones de proyectos a Premios Líder IT Ecuador 2025

Ampliación de plazo para postulaciones de proyectos a Premios Líder IT Ecuador 2025

agosto 29, 2025
Seguridad sin perímetro: la red se convierte en la primera línea de defensa

Seguridad sin perímetro: la red se convierte en la primera línea de defensa

septiembre 30, 2026
GET Forum 2026 reunirá a líderes de innovación, emprendimiento e inversión

GET Forum 2026 reunirá a líderes de innovación, emprendimiento e inversión

septiembre 29, 2026
“Construir tecnología para servir”

“Construir tecnología para servir”

septiembre 16, 2026
ASICI Ecuador realizará Cyberweek 2026

ASICI Ecuador realizará Cyberweek 2026

octubre 7, 2026
Más autonomía en el REDMI Note 17 Pro 5G

Más autonomía en el REDMI Note 17 Pro 5G

octubre 17, 2026
Banco ProCredit presentó su Memoria de Sostenibilidad

Banco ProCredit presentó su Memoria de Sostenibilidad

octubre 16, 2026
Epson amplía en América Latina su estrategia de impresión sin tóner

Epson amplía en América Latina su estrategia de impresión sin tóner

octubre 16, 2026
PedidosYa reporta un crecimiento cercano al 80 % en compras de supermercado online en Ecuador

PedidosYa reporta un crecimiento cercano al 80 % en compras de supermercado online en Ecuador

octubre 16, 2026
Rockefeller y OpenAI se alían para ayudar a las ciudades a mejorar servicios públicos con IA

Rockefeller y OpenAI se alían para ayudar a las ciudades a mejorar servicios públicos con IA

octubre 16, 2026
AKROS AGOSTO AKROS AGOSTO AKROS AGOSTO
Contactos:
 
Prensa N49-98 y Río Curaray, Quito, Ecuador.
Teléfono: (+593) 99 0277 628
 
Comercial:
Janeth Martinez
 
  • janeth.martinez@itahora.com
  • +593 99 838 5557
 
Editorial: 
Anavela Herrera
 
  • anavela.herrera@itahora.com
  • +593 99 330 7270
 
IT directorio y suscripciones:
Edison Zurita 
 
  • itdirectorio@itahora.com
  • +593 99 505 6362

ÚLTIMAS EDICIONES

INFORMES
PORTADA ESTUDIO CIBERESEGURIDAD
portada 110
Tendencias portada 2025
estudio pulso AI
INFORME: ESTADO ACTUAL DE LA INFRAESTRUCTURA ECUADOR 2021
Portada Encuesta Tendencias IT 2023
TEY24_portada
  • Quienes somos
  • Suscríbete
  • Publicidad
  • Política de privacidad
  • Código de ética
  • Política de datos personales
  • Contacto

DISCLAIMER

El contenido de este sitio es de carácter informativo y periodístico. Las opiniones de los colaboradores son de su exclusiva responsabilidad y no representan necesariamente la posición editorial del medio.

Siio web optimizado por:

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In
Cuando hay resultados autocompletados, puedes utilizar las flechas de arriba y abajo para revisarlos y Enter para ir a la página deseada. Lo usuarios de dispositivos táctiles exploran al tacto con gestos de desplazamiento.
No Result
View All Result
  • Portadas
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias & Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos clientes
  • Premios Líder IT
    • Sobre los premios
    • Postulados
    • Categorías
    • Cómo participar
    • Ganadores
    • Transparencia
    • Preguntas frecuentes
  • Publicaciones
    • Revistas
    • Suplementos Especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogo de soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Cómo podemos ayudarte?
Not enough quota to unlock this post
Unlock left : 0
Are you sure want to cancel subscription?