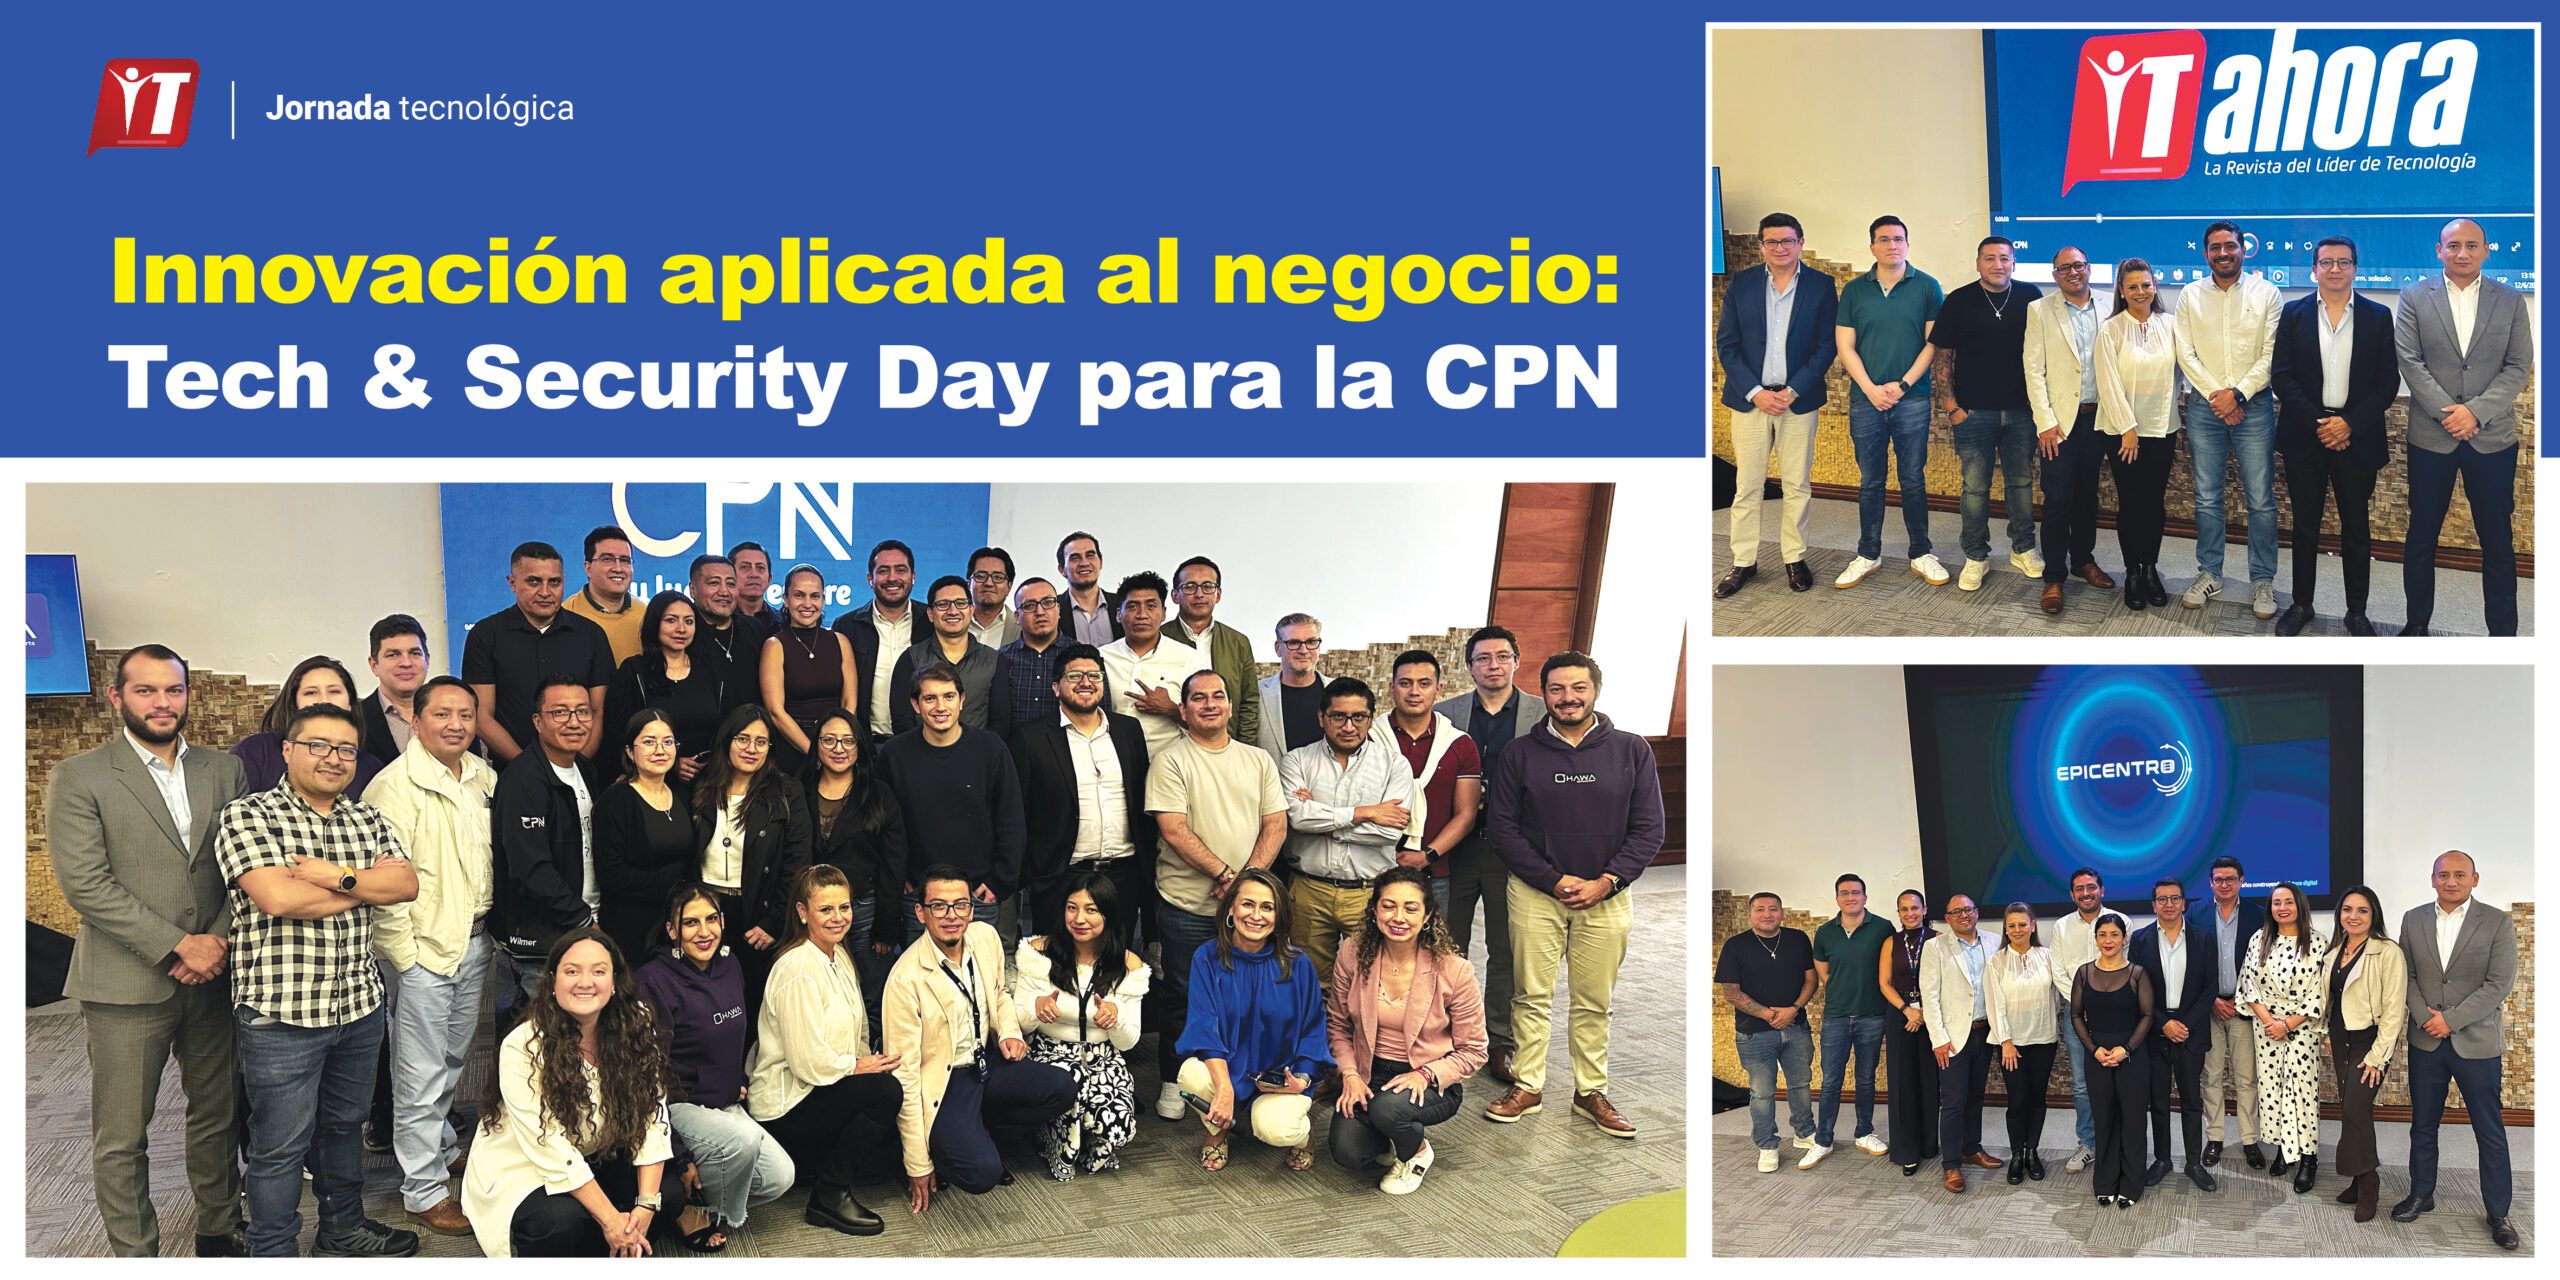
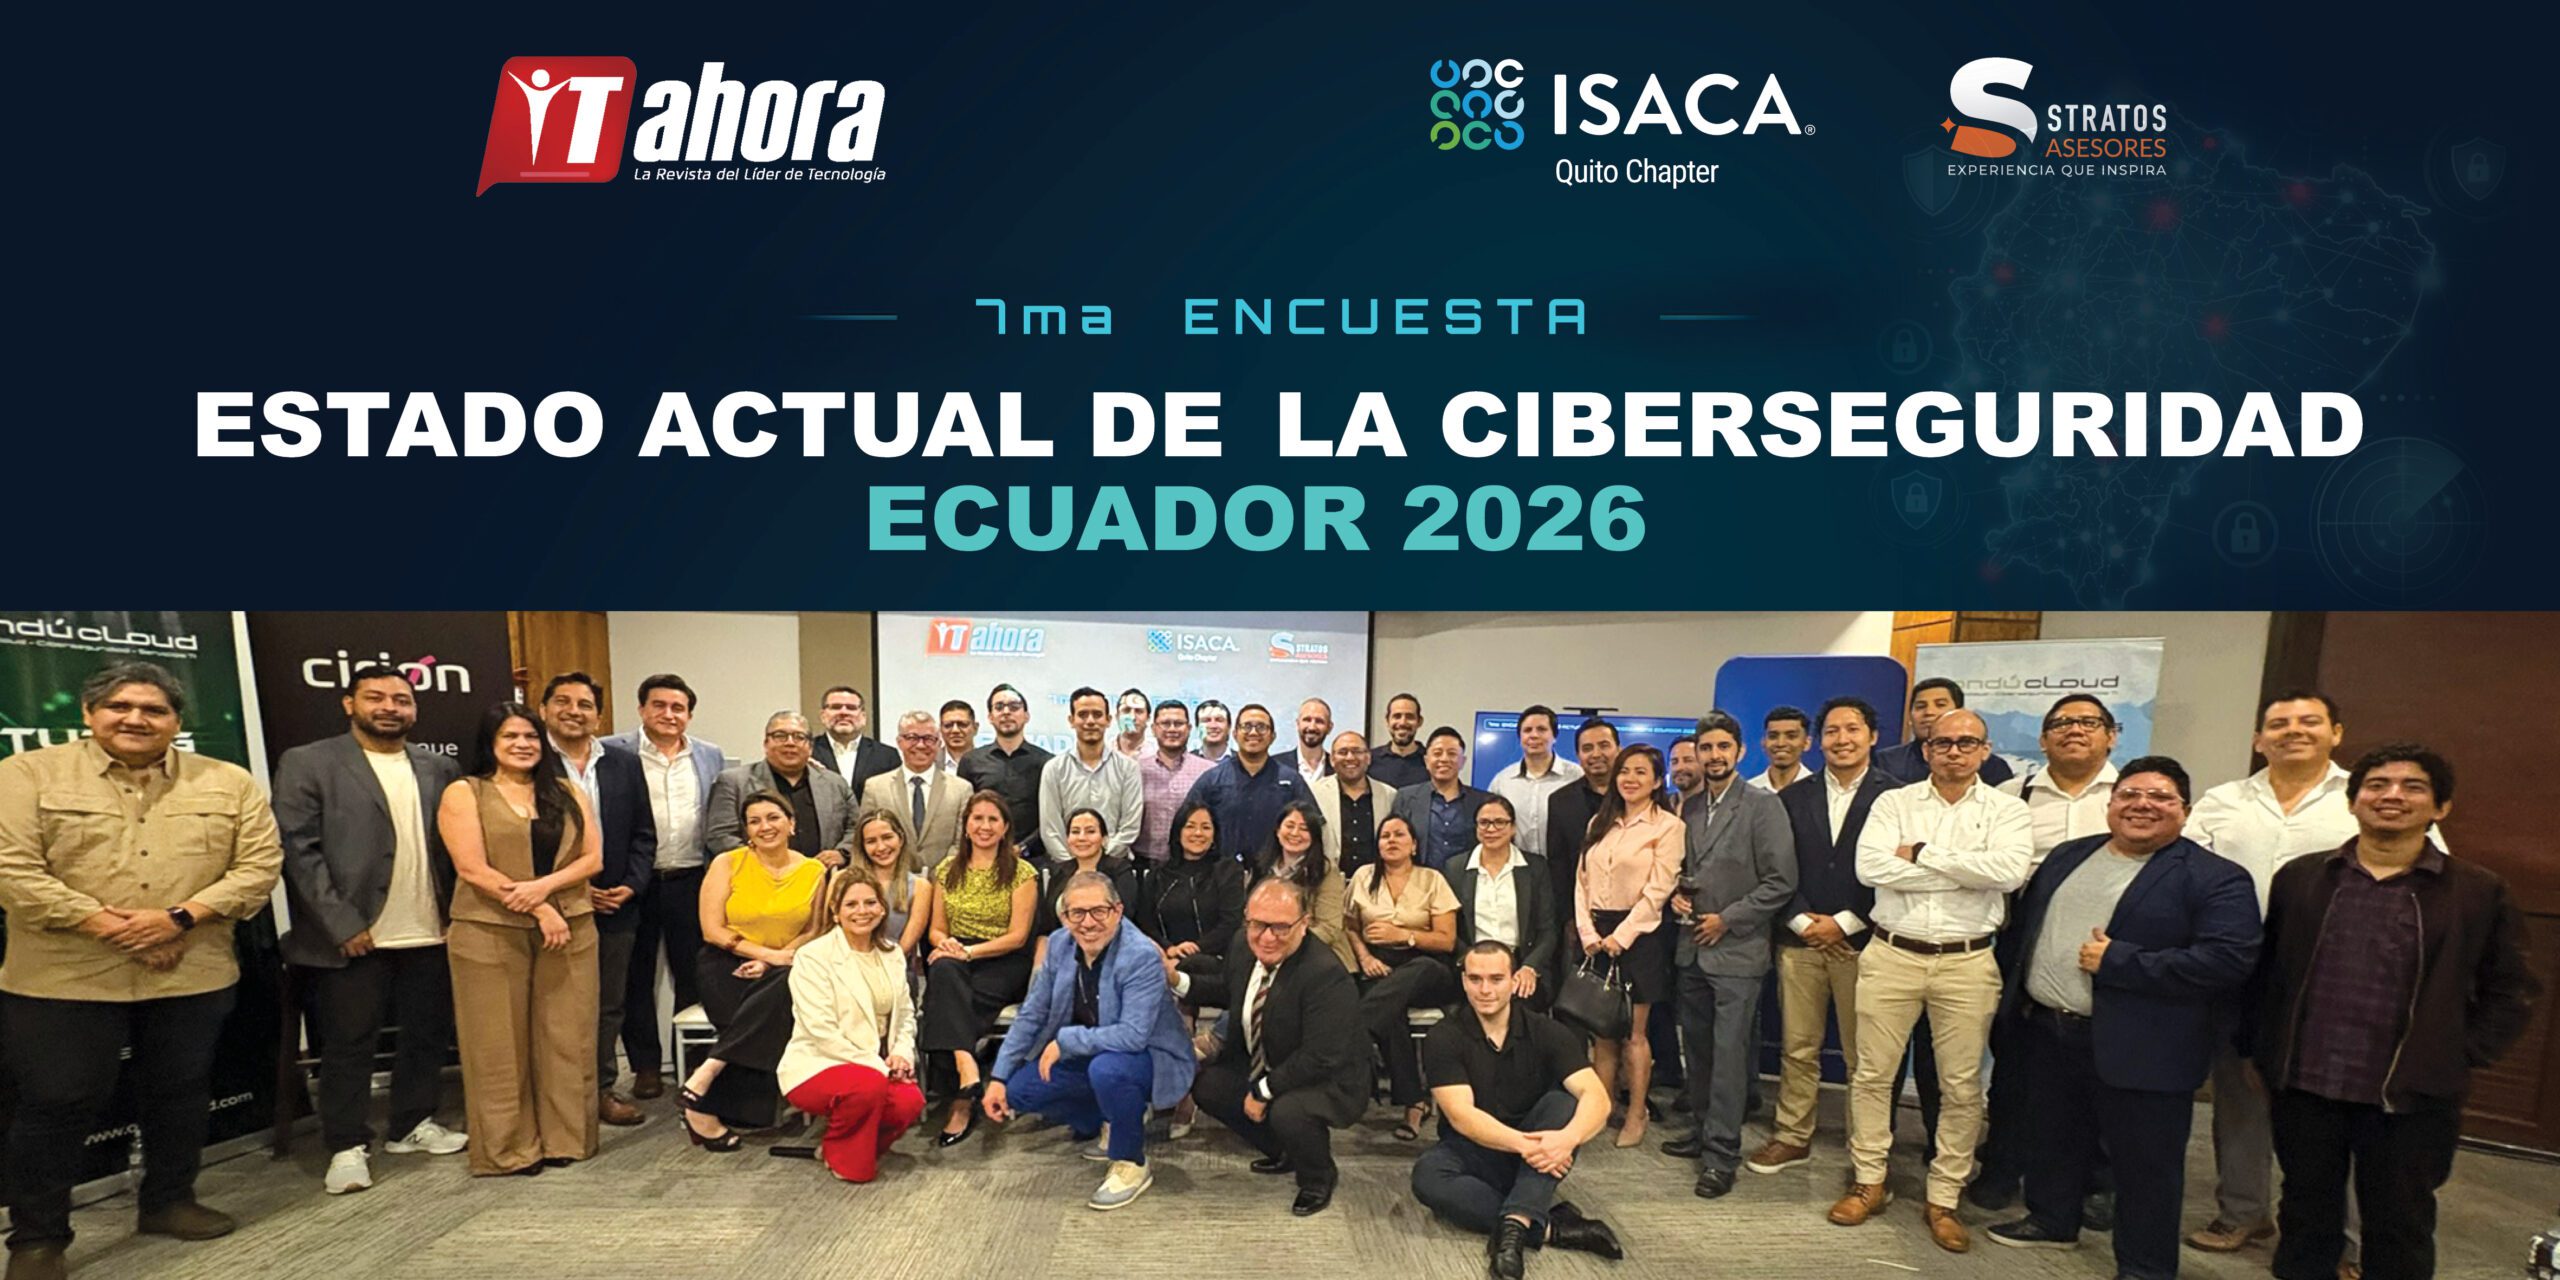
La presentación de los resultados de la séptima Encuesta Estado Actual de la Ciberseguridad en Ecuador 2026 permitió conocer las principales prioridades, desafíos y tendencias que enfrentan las organizaciones, mientras que las mesas de trabajo sectoriales llevaron la discusión al terreno práctico mediante ejercicios orientados a la toma de decisiones frente a escenarios de incidentes de ciberseguridad.
En Guayaquil se presentaron los resultados de la séptima edición de la Encuesta Estado Actual de la Ciberseguridad Ecuador 2026, desarrollada por IT ahora con la colaboración de Stratos Asesores e ISACA Quito Chapter.
El estudio analiza el nivel de madurez, prioridades, desafíos y preocupaciones que enfrentan las organizaciones ecuatorianas en materia de ciberseguridad. Esta edición buscó responder una pregunta clave para el sector: ¿las empresas ecuatorianas están hoy más preparadas para enfrentar una crisis cibernética?
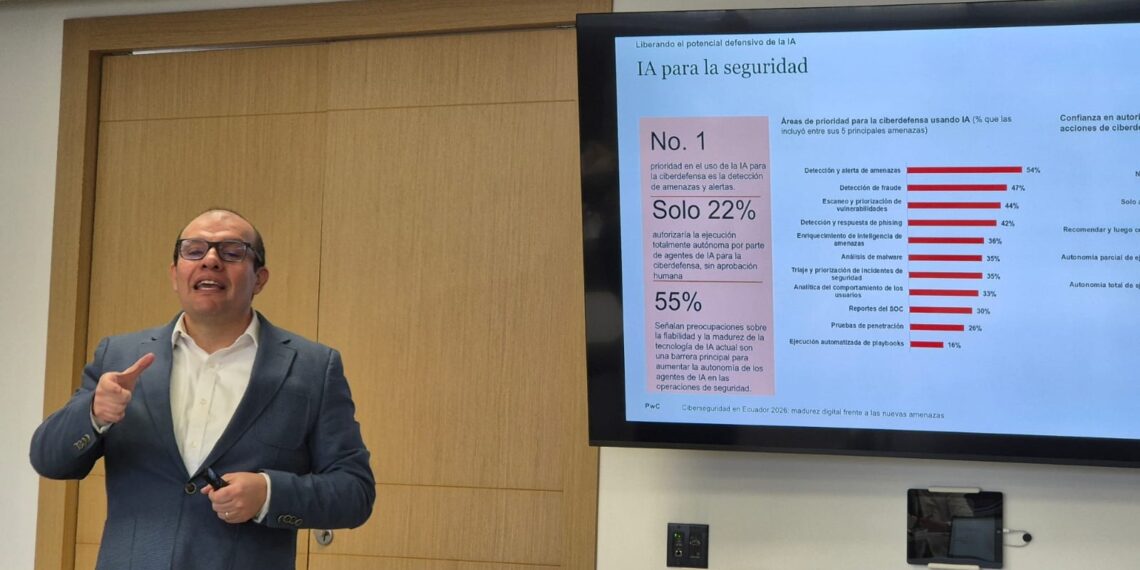
La encuesta recoge la perspectiva de profesionales vinculados a tecnología, seguridad de la información, ciberseguridad y gestión de riesgos empresariales, abordando aspectos relacionados con gobernanza, inversión, amenazas prioritarias, controles implementados, desarrollo de talento, cumplimiento regulatorio, protección de datos personales y uso de inteligencia artificial aplicada a seguridad.
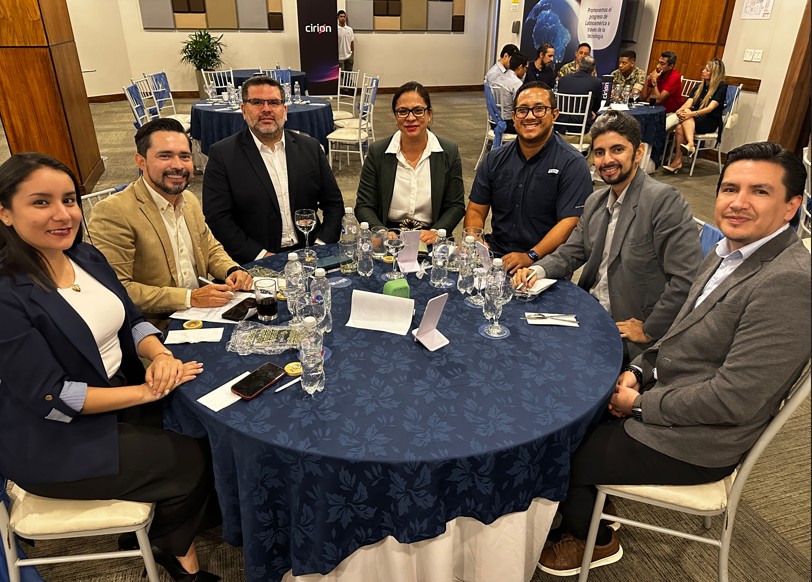
Como parte de la jornada se desarrollaron mesas de trabajo sectoriales en las que ejecutivos y especialistas analizaron la toma de decisiones frente a escenarios simulados en los sectores de retail, banca, industria, salud y servicios. A través de estos ejercicios debatieron estrategias de respuesta, continuidad operativa, comunicación y protección de la información.
Las mesas de trabajo estuvieron a cargo de Lorena Mahecha, líder de Gobierno de Seguridad y Privacidad, Banco del Pacífico; Paola Gines, jefa de Seguridad de la Información, Reybanpac; Carlos Solís, gerente de Seguridad de la Información, Medianet; Franklin Rosero, vicepresidente de Tecnología, Veris; Daniel Quinde, gerente de Tecnología, Industrial Pesquera Santa Priscila, división Producción; y Eunice Fernández.
La jornada también incluyó el panel “De la alerta a la acción: capacidades para enfrentar una crisis cibernética”, con la participación de Víctor Hugo Benítez, líder de Desarrollo de Producto de Cirion; Víctor Vera, CSIRT Manager de Ondú; y la moderación de Jack Sánchez, jefe de Seguridad de la Información de Industrial Pesquera Santa Priscila, división Producción.
A partir de este punto, los participantes trasladaron la discusión al plano práctico mediante ejercicios de simulación diseñados para analizar la respuesta organizacional frente a distintos escenarios de ciberseguridad. Las conclusiones de cada mesa permitieron identificar aprendizajes aplicables a diferentes sectores económicos.
La coordinación entre áreas fortalece la respuesta ante incidentes de ciberseguridad
La mesa de trabajo del sector financiero analizó un escenario de fraude que combinó el robo de credenciales, posibles accesos no autorizados a canales digitales y una crisis de confianza originada por la difusión de rumores en redes sociales.
Uno de los principales consensos fue que la respuesta a un incidente de este tipo no puede recaer únicamente en los equipos de tecnología o de ciberseguridad. Los participantes coincidieron en que la gestión de un evento de ciberseguridad requiere la coordinación entre áreas como fraude, operaciones, comunicación, cumplimiento regulatorio y alta dirección, con el propósito de proteger a los clientes, mantener la continuidad del negocio y reducir el impacto reputacional.
Se destacó que, mientras los equipos técnicos trabajan en la contención del incidente y la investigación de los hechos, la organización debe tomar decisiones estratégicas relacionadas con la continuidad de la operación, el cumplimiento de las obligaciones regulatorias y la gestión de la confianza de clientes y aliados.
La comunicación durante un incidente fue un punto muy analizado. Los participantes señalaron que cada grupo de interés requiere información diferente según su rol. Los clientes demandan tranquilidad y recomendaciones prácticas; los organismos reguladores necesitan información verificable y oportuna; la alta dirección requiere elementos para la toma de decisiones; y los proveedores estratégicos deben contar con lineamientos para coordinar sus acciones.
La continuidad operativa exige coordinación, contingencias y comunicación
La mesa del sector industria analizó un escenario de ransomware que afectaba sistemas administrativos y parte de la operación productiva, obligando a las organizaciones a equilibrar la continuidad del negocio con la protección de los sistemas y la seguridad de las personas.

Como primera medida, los participantes coincidieron en la necesidad de aislar los equipos comprometidos para contener el incidente. Paralelamente, plantearon la activación de un comité de crisis integrado por representantes de comunicación organizacional, tecnología, operaciones, comercial, legal y ciberseguridad, con el objetivo de evaluar el impacto sobre el negocio, identificar los procesos que pueden operar mediante contingencias manuales y definir las acciones para restablecer la operación con el menor impacto posible.
La comunicación también fue identificada como un factor importante durante la gestión del incidente. La mesa recomendó mantener una comunicación oportuna tanto con el personal interno como con los clientes, evitando generar alarma o especulaciones que puedan afectar la confianza en la organización.
Entre los principales aprendizajes, los participantes destacaron la importancia de incorporar a los responsables de los procesos operativos dentro del comité de crisis, ya que su conocimiento resulta necesario, para activar mecanismos de contingencia que aseguren la continuidad del negocio.
Como medidas preventivas, la mesa señaló la necesidad de mantener redes segmentadas, documentar las contingencias de los procesos críticos, contar con herramientas de observabilidad, fortalecer la concientización de los usuarios y establecer alianzas estratégicas para la gestión de incidentes.
La supervisión continua fortalece la protección de la información
La mesa del sector servicios analizó un escenario en el que información sensible de una empresa quedó expuesta debido a una configuración incorrecta realizada por un proveedor tecnológico. El ejercicio planteó el desafío de responder a un incidente sin conocer cuánto tiempo permaneció expuesta la información, quién pudo haber accedido a ella y quién era el responsable de supervisar la seguridad del tercero.
Como primera medida, los participantes coincidieron en la necesidad de contener el incidente preservando la evidencia, asegurando registros de acceso y trazabilidad antes de restringir el acceso a la información. Esto permitiría determinar el alcance de la exposición y facilitar la investigación del incidente.
Durante la discusión también se destacó la importancia de fortalecer la gestión de proveedores críticos mediante la verificación periódica de sus controles de seguridad. Entre las acciones propuestas estuvieron la solicitud de certificaciones como ISO 27001 y SOC 2, así como la realización de auditorías documentales y técnicas que permitan validar el cumplimiento de los requisitos de seguridad establecidos.
El principal riesgo identificado fue asumir que un incidente corresponde únicamente al proveedor. Los participantes coincidieron en que, sin mecanismos permanentes de supervisión y verificación, las organizaciones desconocen su nivel real de exposición y situaciones similares podrían repetirse con otros terceros que forman parte de la cadena de servicios.
La mesa destacó la necesidad de fortalecer la gestión de riesgos de terceros como parte de la estrategia de ciberseguridad. La recomendación final que el riesgo puede compartirse, pero no se transfiere. La organización mantiene la responsabilidad de supervisar los controles de seguridad implementados por sus proveedores y de verificar continuamente su cumplimiento.