SUGERENCIAS:
Envía tus sugerencias a: anavela.herrera@itahora.com
sábado, octubre 31, 2026
IT ahora
  • Inicio
  • Quienes somos
  • Contáctanos
  • Suscríbete
  • Login
  • Portadas
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias & Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos clientes
  • Premios Líder IT
    • Sobre los premios
    • Postulados
    • Categorías
    • Cómo participar
    • Ganadores
    • Transparencia
    • Preguntas frecuentes
  • Publicaciones
    • Revistas
    • Suplementos Especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogo de soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio
No Result
View All Result
IT ahora
No Result
View All Result
Suscríbete

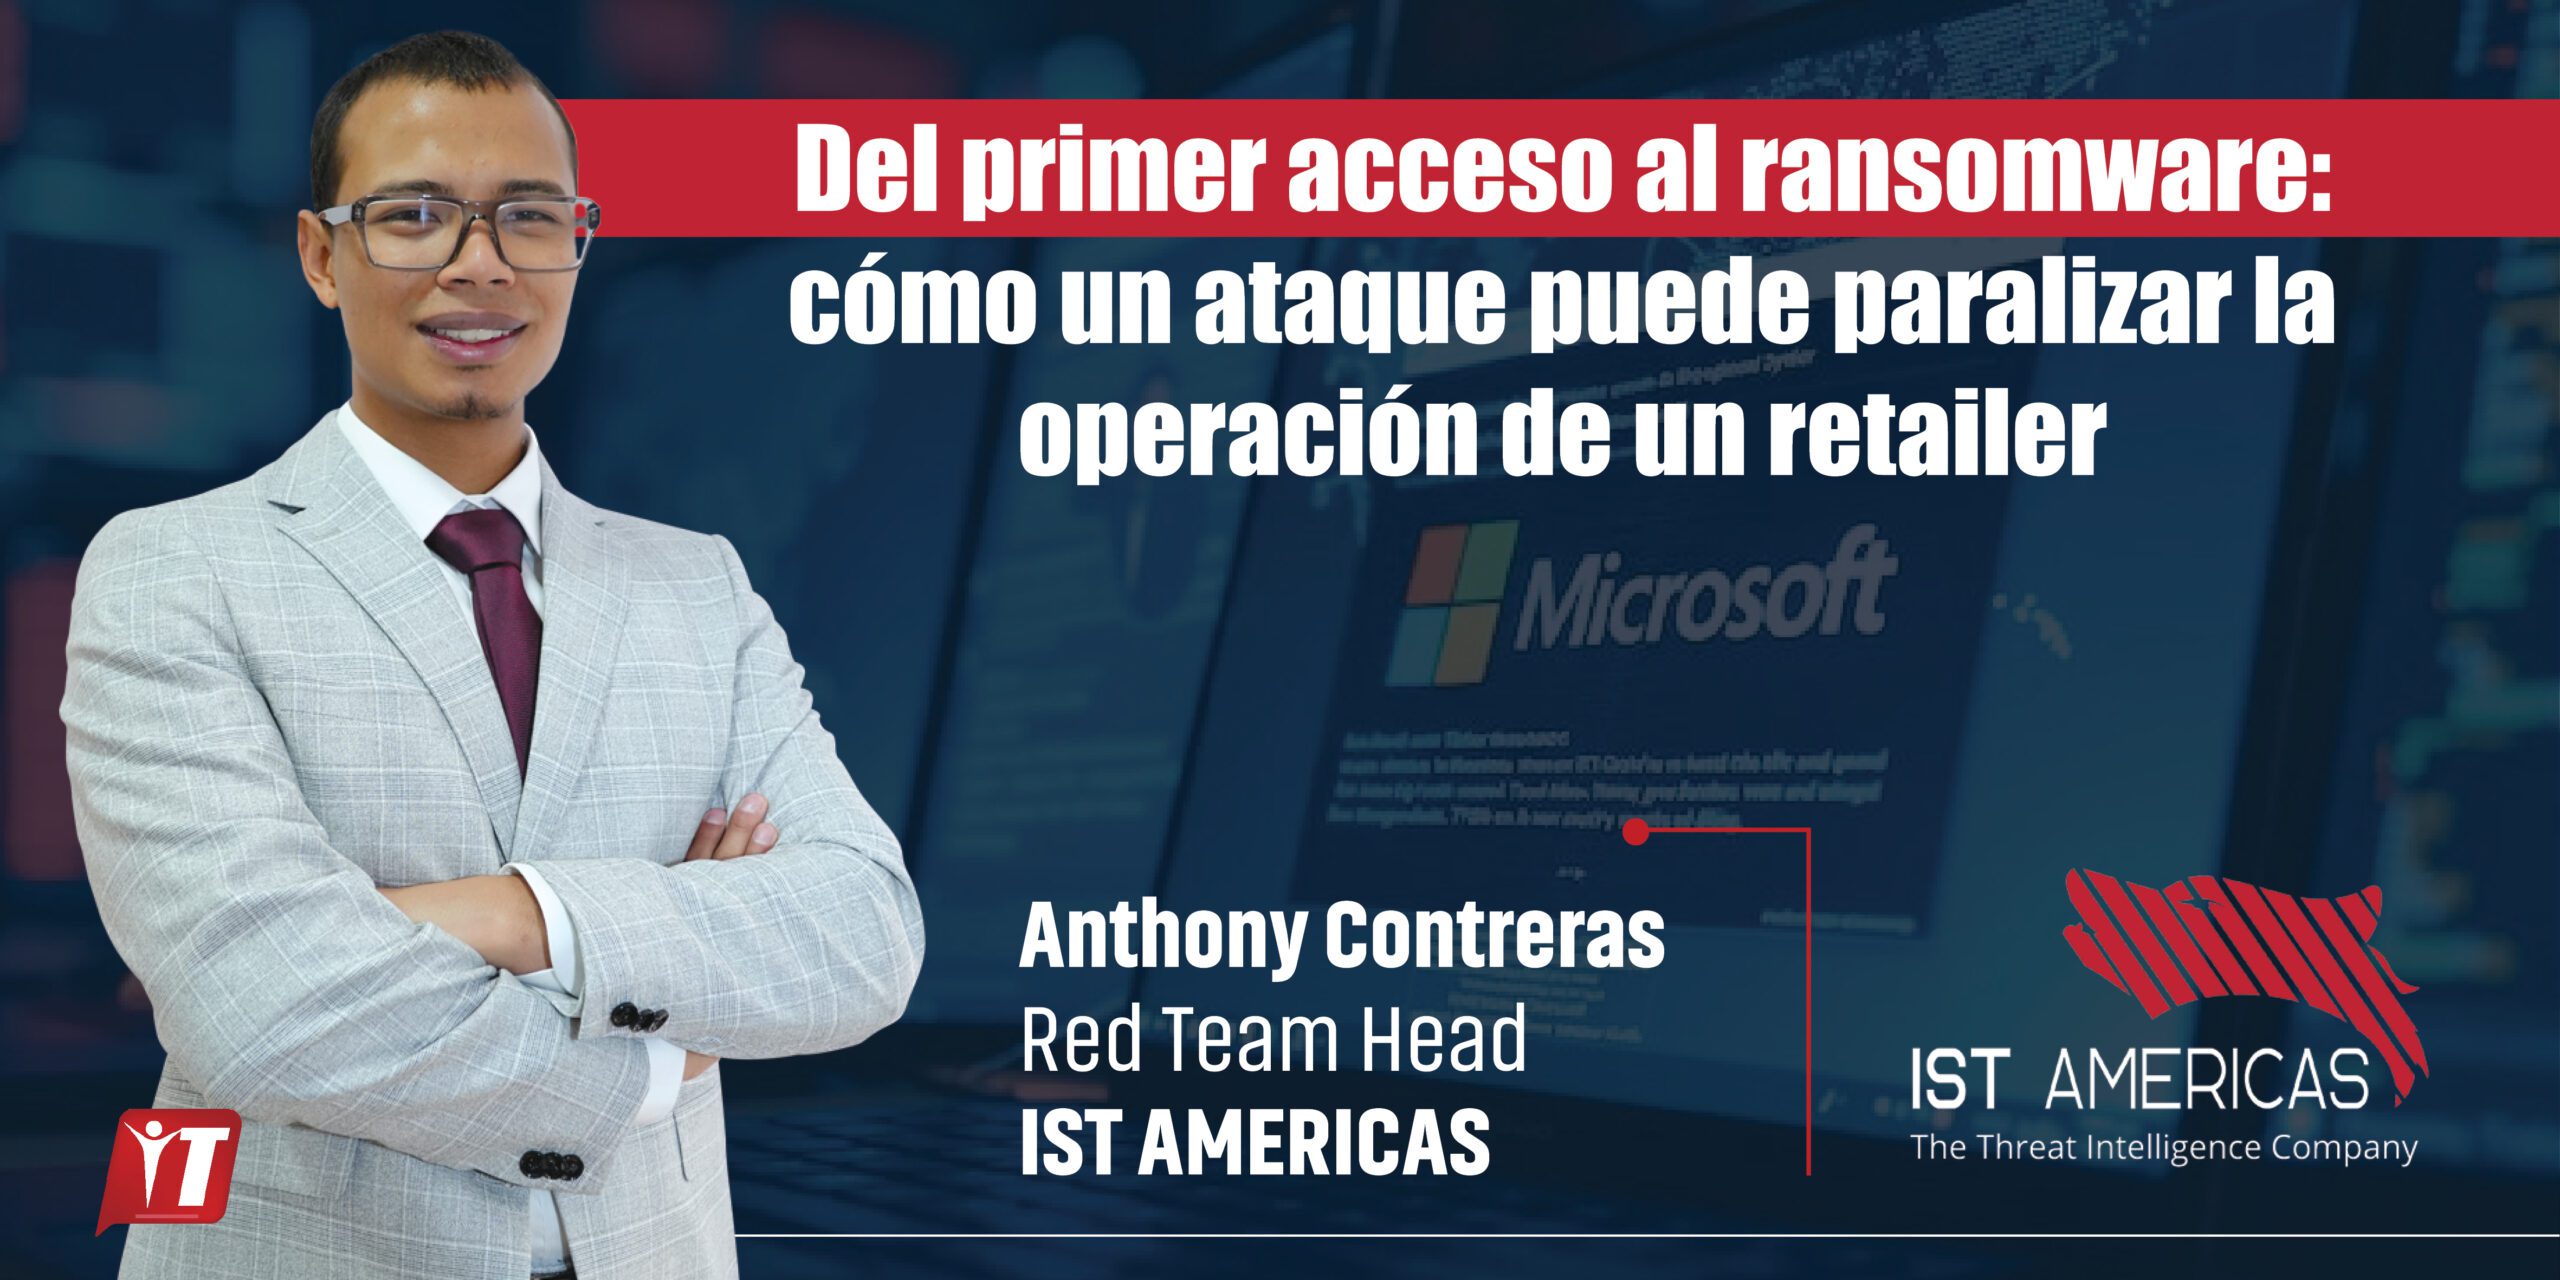
Del primer acceso al ransomware: cómo un ataque puede paralizar la operación de un retailer

julio 1, 2026
A A
Compartir en FacebookCompartir en LinkedInWhatsAppTelegram

Por: Anthony Contreras, Red Team Head en IST AMERICAS.

Un ataque contra un retailer rara vez comienza con el cifrado de la información. Antes existen movimientos silenciosos que ponen a prueba la segmentación, las integraciones, los controles de acceso y la capacidad de respuesta de la organización.

Ejes de análisis

  • El recorrido silencioso
  • El tiempo juega a favor del atacante
  • Evaluar antes de responder
  • Mucho antes de la nota de rescate

Las imágenes de un ransomware suelen mostrar pantallas bloqueadas, operaciones detenidas y una exigencia de pago para recuperar la información. El cifrado, sin embargo, representa la última etapa de una intrusión que puede permanecer semanas dentro de una organización antes de hacerse visible.

El retail reúne condiciones especialmente atractivas para un atacante. Procesa transacciones de forma continua, administra información financiera y personal de millones de clientes y mantiene una operación distribuida donde convergen plataformas de comercio electrónico, sistemas de punto de venta, operadores logísticos, aplicaciones corporativas y proveedores que intercambian información de manera permanente. La continuidad del negocio depende de que todos esos componentes funcionen de forma coordinada.

La primera intrusión rara vez ocurre sobre el activo más crítico. Un correo de phishing dirigido a un colaborador, una credencial comprometida, una API con controles insuficientes o el acceso remoto de un proveedor pueden convertirse en el punto de partida. El objetivo consiste en ingresar con el menor nivel posible de exposición y construir, desde allí, una ruta hacia los sistemas que sostienen la operación.

Desde la experiencia de IST AMERICAS, esa etapa inicial determina buena parte del recorrido posterior. Por ello, las evaluaciones no se limitan a revisar la infraestructura visible. En entornos de comercio electrónico incorporan la tienda online, las APIs de catálogo y checkout, las integraciones con ERP, inventarios y pasarelas de pago, además de vulnerabilidades de lógica de negocio que los escáneres automáticos difícilmente detectan, como la manipulación de precios, el uso indebido de cupones o el acceso no autorizado a órdenes de otros clientes.

El recorrido silencioso

Ingresar a la red representa apenas el comienzo. La siguiente etapa consiste en comprender cómo funciona la organización desde dentro.
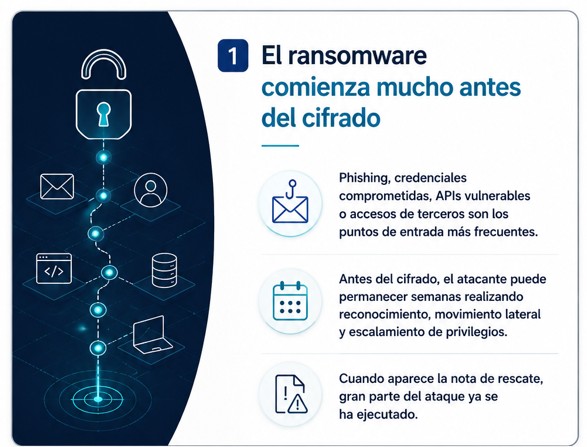
El atacante identifica relaciones de confianza entre sistemas, busca cuentas con privilegios elevados y analiza la forma en que circula la información entre plataformas. Herramientas como BloodHound permiten visualizar esas relaciones dentro de Active Directory y construir rutas hacia activos de mayor valor. Técnicas como Kerberoasting, Resource-Based Constrained Delegation (RBCD) o Shadow Credentials aprovechan funcionalidades legítimas del directorio para escalar privilegios sin necesidad de explotar vulnerabilidades tradicionales.

La atención suele concentrarse en los servidores de pago o en los terminales POS. En la práctica, esos sistemas representan el destino final del recorrido. El desplazamiento comienza con frecuencia desde equipos periféricos, estaciones de trabajo, impresoras de red, kioscos de autoservicio o dispositivos utilizados por proveedores externos. La ausencia de segmentación entre esos entornos facilita el movimiento hacia sistemas con mayor nivel de criticidad.

Las integraciones también forman parte de esa superficie de exposición. APIs, plataformas SaaS, marketplaces y operadores logísticos mantienen relaciones permanentes con la infraestructura del retailer. Cada una incorpora niveles de acceso que requieren el mismo nivel de control que los sistemas internos.

Las evaluaciones desarrolladas por IST AMERICAS incorporan esa perspectiva. Además de revisar los controles implementados sobre terceros, analizan los mecanismos de autenticación y autorización utilizados en las integraciones y, cuando el escenario lo requiere, reproducen ataques desde la perspectiva de un proveedor comprometido para determinar hasta dónde podría extenderse una intrusión.

El tiempo juega a favor del atacante

Las organizaciones suelen asociar un incidente con el momento en que aparece una alerta o un servicio deja de responder. Para entonces, buena parte del trabajo ya fue realizado.

Antes del cifrado existe una etapa de reconocimiento, persistencia y movimiento lateral. El atacante identifica respaldos, servidores críticos, mecanismos de recuperación y rutas de acceso privilegiadas. En muchos casos también extrae información sensible para utilizarla posteriormente en esquemas de doble extorsión.

Las copias de respaldo forman parte de ese reconocimiento. La ubicación de los repositorios, las cuentas con privilegios administrativos, los mecanismos de autenticación y la segmentación entre los entornos de producción y recuperación influyen directamente en la capacidad de respuesta cuando el incidente alcanza su fase final.
Quizás te interese:

Modernización de aplicaciones multicloud con flexibilidad y control

Modernización de aplicaciones multicloud con flexibilidad y control

octubre 14, 2026
Infraestructura preparada para aplicaciones con inteligencia artificial

Infraestructura preparada para aplicaciones con inteligencia artificial

octubre 14, 2026

Evaluar antes de responder

La velocidad con la que cambia la operación del retail modifica continuamente la superficie de exposición. Una nueva integración con un marketplace, una aplicación móvil, una campaña comercial o un proveedor incorporado a la cadena logística alteran las relaciones entre sistemas y crean escenarios que difícilmente pueden evaluarse una vez al año.

Con ese enfoque, IST AMERICAS incorpora modelos de Continuous Threat Exposure Management (CTEM), que permiten revisar de forma continua cómo evoluciona la exposición al riesgo y priorizar los escenarios con mayor impacto potencial sobre la operación.

Las evaluaciones continúan con ejercicios de Red Team que reproducen el comportamiento de un adversario real. El interés no se limita a encontrar vulnerabilidades. Se busca comprobar hasta dónde puede avanzar una intrusión, qué controles logran detectarla y cuánto tiempo requiere la organización para contenerla.

Purple Team complementa ese proceso reuniendo a los equipos ofensivos y defensivos sobre un mismo escenario para ajustar reglas de detección, fortalecer procedimientos y reducir tiempos de respuesta. Las evaluaciones de SOC Assessment permiten medir la capacidad de monitoreo e investigación frente a técnicas que buscan permanecer activas durante días o semanas sin generar alertas evidentes.

Mucho antes de la nota de rescate

La diferencia entre una organización que contiene un incidente y otra que ve interrumpida su operación rara vez se define cuando aparece la nota de rescate. En ese momento, el atacante suele haber recorrido buena parte de la infraestructura.

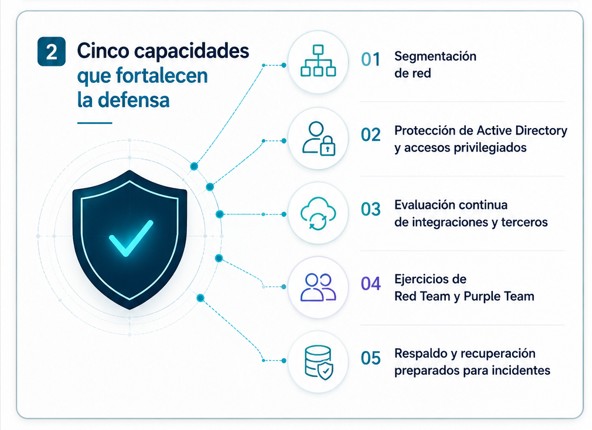
La segmentación de la red, la protección de Active Directory, la gestión de accesos privilegiados, la evaluación permanente de las integraciones, la validación de la capacidad de detección y una arquitectura de recuperación correctamente diseñada influyen con mayor frecuencia en el desenlace que la incorporación aislada de nuevas herramientas de seguridad.

Evaluar esa capacidad de defensa desde la perspectiva de un atacante permite conocer no solo dónde existen vulnerabilidades, sino cómo respondería realmente la organización frente a un incidente que comprometa la continuidad del negocio. Ese es el enfoque con el que IST AMERICAS desarrolla sus evaluaciones para organizaciones de retail que operan sobre infraestructuras cada vez más distribuidas, dinámicas e interconectadas.
ComparteComparteEnviarComparte
Noticia anterior

Presentación de resultados de la 7.ª Encuesta Estado Actual de la Ciberseguridad Ecuador 2026

Siguiente noticia

Fraude y trazabilidad en operaciones retail 

Noticias relacionadas

Feria de Ciberseguridad Avíspate 2026 se realizó en Quito
Actualidad

Feria de Ciberseguridad Avíspate 2026 se realizó en Quito

octubre 30, 2026
Estudio de Mastercard revela a la ciberseguridad como ventaja competitiva para las PYMES en Ecuador
Actualidad

Estudio de Mastercard revela a la ciberseguridad como ventaja competitiva para las PYMES en Ecuador

octubre 20, 2026
Solo el 50 % de las organizaciones incluye el ciberriesgo en la agenda de sus directorios, según PwC
Actualidad

Solo el 50 % de las organizaciones incluye el ciberriesgo en la agenda de sus directorios, según PwC

octubre 20, 2026
Rockwell Automation aparece en informes Hype Cycle de Gartner
Actualidad

Rockwell amplía servicios de ciberseguridad para entornos industriales

octubre 15, 2026
Ciberresiliencia financiera: cuando proteger no es suficiente
Lideres IT

Ciberresiliencia financiera: cuando proteger no es suficiente

septiembre 30, 2026
La confianza detrás del pago digital
Lideres IT

La confianza detrás del pago digital

septiembre 30, 2026
Siguiente noticia
Fraude y trazabilidad en operaciones retail 

Fraude y trazabilidad en operaciones retail 

Innovación aplicada al negocio: Tech & Security Day para la Cooperativa de la Policía Nacional

Innovación aplicada al negocio: Tech & Security Day para la Cooperativa de la Policía Nacional

Please login to join discussion
  • Populares
  • Más recientes
Ampliación de plazo para postulaciones de proyectos a Premios Líder IT Ecuador 2025

Ampliación de plazo para postulaciones de proyectos a Premios Líder IT Ecuador 2025

agosto 29, 2025
GET Forum 2026 reunirá a líderes de innovación, emprendimiento e inversión

GET Forum 2026 reunirá a líderes de innovación, emprendimiento e inversión

septiembre 29, 2026
ASICI Ecuador realizará Cyberweek 2026

ASICI Ecuador realizará Cyberweek 2026

octubre 7, 2026
Infraestructura preparada para aplicaciones con inteligencia artificial

Infraestructura preparada para aplicaciones con inteligencia artificial

octubre 14, 2026
ISACA LATAM 2026, Latitud 0°: El Epicentro de la Confianza Digital

ISACA LATAM 2026, Latitud 0°: El Epicentro de la Confianza Digital

septiembre 30, 2026
Una década de innovación logística para Fybeca y SanaSana

Una década de innovación logística para Fybeca y SanaSana

octubre 30, 2026
Feria de Ciberseguridad Avíspate 2026 se realizó en Quito

Feria de Ciberseguridad Avíspate 2026 se realizó en Quito

octubre 30, 2026
El Niño expone las dependencias externas de la operación empresarial

El Niño expone las dependencias externas de la operación empresarial

octubre 30, 2026
Cinco capacidades digitales para una Pyme

Cinco capacidades digitales para una Pyme

octubre 30, 2026
Formar talento tecnológico exige más que enseñar herramientas

Formar talento tecnológico exige más que enseñar herramientas

octubre 30, 2026
AKROS AGOSTO AKROS AGOSTO AKROS AGOSTO
Contactos:
 
Prensa N49-98 y Río Curaray, Quito, Ecuador.
Teléfono: (+593) 99 0277 628
 
Comercial:
Janeth Martinez
 
  • janeth.martinez@itahora.com
  • +593 99 838 5557
 
Editorial: 
Anavela Herrera
 
  • anavela.herrera@itahora.com
  • +593 99 330 7270
 
IT directorio y suscripciones:
Edison Zurita 
 
  • itdirectorio@itahora.com
  • +593 99 505 6362

ÚLTIMAS EDICIONES

INFORMES
Portada etudio Infraestructura
PORTADA ESTUDIO CIBERESEGURIDAD
estudio pulso AI
portada 110
Tendencias portada 2025
  • Quienes somos
  • Suscríbete
  • Publicidad
  • Política de privacidad
  • Código de ética
  • Política de datos personales
  • Contacto

DISCLAIMER

El contenido de este sitio es de carácter informativo y periodístico. Las opiniones de los colaboradores son de su exclusiva responsabilidad y no representan necesariamente la posición editorial del medio.

Siio web optimizado por:

Welcome Back!

Login to your account below

Forgotten Password?

Retrieve your password

Please enter your username or email address to reset your password.

Log In
No Result
View All Result
  • Portadas
  • Actualidad
    • Noticias
    • Opinión
  • Tendencias
    • Inteligencia artificial
    • Ciberseguridad
    • Cloud & Infraestructura
    • Datos & Analítica
    • Software & Desarrollo
    • Transformación digital
    • Experiencia digital
    • Industrias & Sectores
  • Líderes IT
    • CIO
    • CISO
    • Especializado
    • CEO y Negocios
  • Estudios e Informes
  • Eventos IT
    • Eventos IT ahora
    • Eventos clientes
  • Premios Líder IT
    • Sobre los premios
    • Postulados
    • Categorías
    • Cómo participar
    • Ganadores
    • Transparencia
    • Preguntas frecuentes
  • Publicaciones
    • Revistas
    • Suplementos Especiales
    • Podcast
  • IT Directorio
    • Buscar proveedores
    • Categorías de soluciones
    • Empresas destacadas
    • Catálogo de soluciones TICs
    • Registra tu empresa
    • Anuncia en el directorio

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Cómo podemos ayudarte?
Not enough quota to unlock this post
Unlock left : 0
Are you sure want to cancel subscription?