Por Victor Vera, CSIRT Manager, ONDÚ
La inteligencia artificial está aumentando la velocidad y escala de los ataques cibernéticos, desde mensajes fraudulentos más personalizados hasta la identificación y explotación de vulnerabilidades. En banca digital, este escenario exige reducir los tiempos de respuesta y fortalecer la coordinación entre ciberseguridad, fraude, riesgos y tecnología para proteger las transacciones y mantener la confianza de los usuarios.
Así como la inteligencia artificial favorece las estrategias de los atacantes, también aporta valor a los procesos de ciberseguridad. Su capacidad para analizar grandes volúmenes de datos y relacionar patrones facilita la detección de anomalías, la prevención de fraude, la priorización de alertas y la respuesta a incidentes.
Su aplicación debe acompañarse de indicadores que permitan medir tiempos de detección e investigación, precisión de las alertas, falsos positivos y falsos negativos. El análisis humano sigue siendo necesario para incorporar contexto y determinar cuándo una anomalía corresponde a un incidente confirmado.
Datos, gobierno e infraestructura
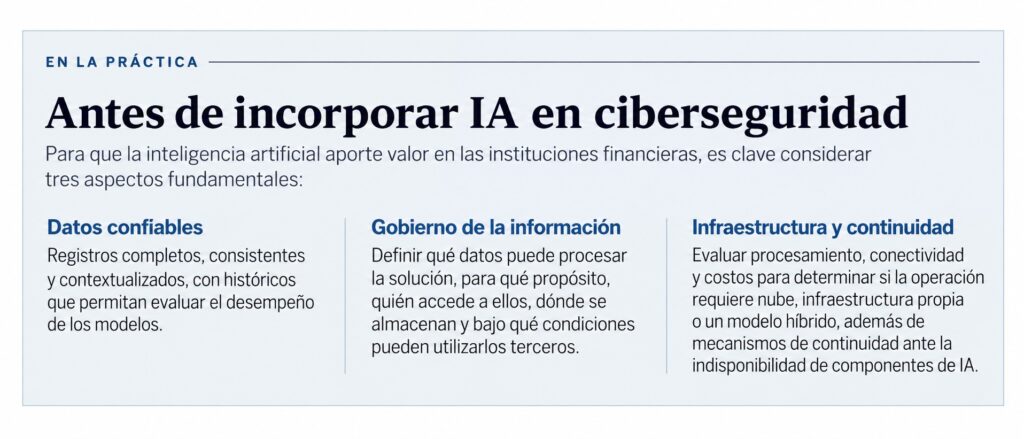
Para incorporar IA en las operaciones de las instituciones financieras es necesario considerar varios aspectos. Uno de ellos es disponer de datos confiables y contextualizados. Los registros deben ser completos y consistentes, además de contar con un historial de eventos y operaciones legítimas que permita evaluar el desempeño de los modelos.
El gobierno de la información también forma parte de este proceso. La institución debe definir qué datos puede procesar la solución, con qué propósito, quién puede acceder a ellos, dónde se almacenan y bajo qué condiciones pueden ser utilizados por proveedores.
En infraestructura, se debe evaluar la capacidad de procesamiento, conectividad y costos. La decisión entre nube, infraestructura propia o un modelo híbrido dependerá de estas necesidades, junto con mecanismos de continuidad que permitan mantener la operación cuando algún componente de IA no esté disponible.
Integración con las plataformas existentes
La integración de soluciones de ciberseguridad basadas en IA con las herramientas y plataformas existentes puede comenzar con un caso de uso concreto y medible, como reducir el tiempo de investigación de accesos sospechosos. A partir de ese objetivo, se identifican las fuentes necesarias y se conectan mediante interfaces y conectores seguros con las plataformas de monitoreo, protección de equipos y atención de incidentes.
La integración debe permitir que la IA reciba información con contexto y devuelva resultados dentro del flujo de trabajo del equipo: una alerta priorizada, un resumen de evidencias o una recomendación vinculada a un caso.
El despliegue debe ser gradual. Puede comenzar con la evaluación de datos históricos y continuar con una fase de observación, sin ejecutar acciones. Posteriormente, se pueden habilitar respuestas delimitadas según el nivel de riesgo.
De la detección a la remediación
La propuesta de ONDÚ para fortalecer la ciberseguridad de las instituciones financieras articula capacidades de ciberseguridad, infraestructura y acompañamiento especializado. Entre las principales actividades están el monitoreo y análisis de eventos en el centro de operaciones de seguridad, la gestión de vulnerabilidades —desde su priorización hasta la coordinación y verificación de remediaciones— y el fortalecimiento del gobierno de seguridad mediante la gestión de riesgos.
Para banca digital, destacaría especialmente la conexión entre detección, priorización y remediación. Identificar un patrón que puede corresponder a un intento de ataque o a la explotación de una vulnerabilidad es el inicio. Luego se debe determinar qué servicio afecta, evaluar su exposición, definir responsables y ejecutar una corrección viable en el menor tiempo posible.
El aporte a las organizaciones está en convertir los hallazgos técnicos en decisiones y acciones que permitan reducir el riesgo, proteger la información y sostener la disponibilidad de los servicios financieros.
Como enfoque estratégico, en ONDÚ proponemos comenzar por los servicios críticos y sus escenarios de riesgo: transferencias, pagos, apertura de cuentas y canales digitales; y, en seguros, emisión de pólizas, gestión de siniestros y tratamiento de información sensible.
A partir de estos escenarios, la estrategia debe conectar gobierno, prevención, detección, respuesta y recuperación. Esto permite establecer prioridades de inversión y asignar responsabilidades entre seguridad, tecnología y negocio.
La experiencia con clientes incluye actividades de monitoreo permanente de seguridad, observabilidad, gestión de riesgos, gestión de vulnerabilidades y ciberresiliencia. En el sector financiero y asegurador, estas prácticas permiten reducir la exposición al riesgo, fortalecer la capacidad de respuesta y mantener la continuidad de los servicios.