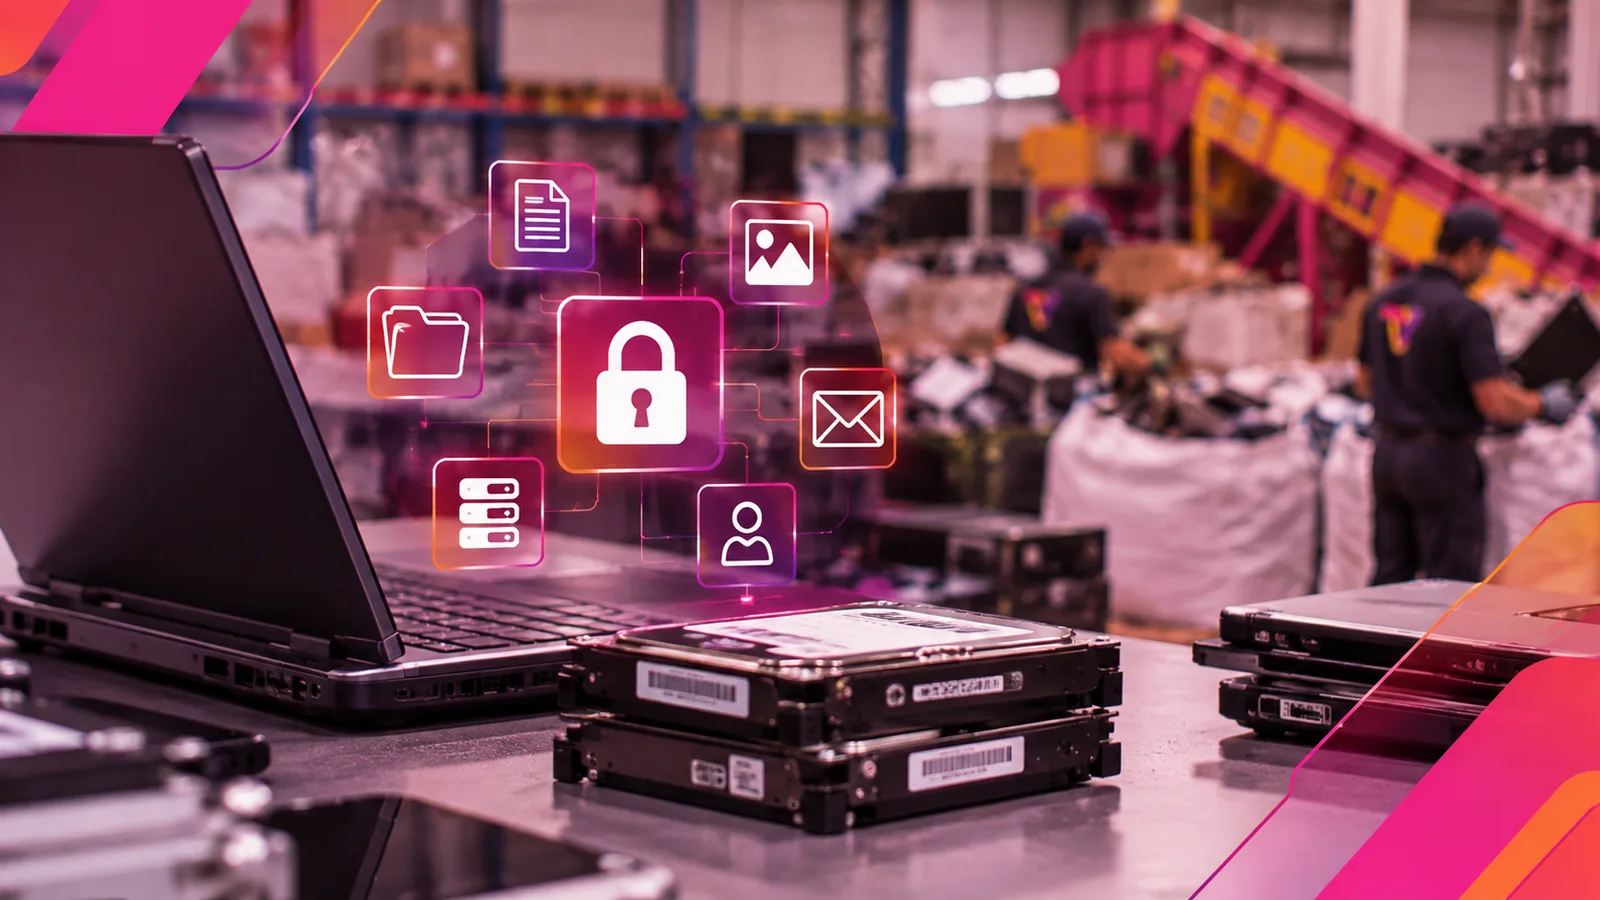
Formatear no elimina la información de forma irreversible y, sin registros que lo comprueben, la organización no tiene cómo acreditar qué ocurrió con toda la data ante un auditor o ante la autoridad de control de seguridad de la información.
El 80% de las empresas analizadas presenta brechas en la eliminación segura de datos y en la verificación de los proveedores que reciben equipos fuera de uso.
Cuando una empresa da de baja un computador, un servidor o un teléfono corporativo, muchas veces asume que basta con formatearlo. Pero cierta información puede seguir siendo recuperable incluso después de un formateo, y el equipo pasa entonces a manos de un tercero que decide qué hacer con ella. Uno de los puntos ciegos más comunes al trabajar con organizaciones es que la seguridad de los datos y la selección del proveedor que recibe los equipos son, en la práctica, parte de una misma decisión, y pocas empresas las gestionan como tal.
El módulo de Seguridad de Datos, uno de los seis que componen la autoevaluación disponible en electronicasostenible.org, evalúa si la organización identifica qué equipos pueden contener información sensible antes de darlos de baja, si cuenta con procedimientos documentados para eliminarla de forma segura —no solo formatear los dispositivos—, si mantiene registros que confirmen que ese borrado ocurrió y si verifica que los terceros que reciben los equipos cumplen con prácticas reconocidas de protección de datos.
Esto conecta directamente con las obligaciones que en Ecuador impone la Ley Orgánica de Protección de Datos Personales sobre cómo las organizaciones deben resguardar la información que procesan, incluso después de que un equipo deja de usarse.
El borrado de datos, uno de los puntos de riesgo
Según los especialistas en destrucción de datos de Vertmonde, dos problemas concentran la mayor parte del riesgo en el 80% de las empresas analizadas: la falta de evidencia de que los dispositivos con información fueron borrados o destruidos correctamente y la falta de certeza sobre si los terceros que gestionan esos equipos aplican prácticas adecuadas de protección de datos.
Sin ese respaldo, una empresa puede continuar expuesta, considerando que un formateo convencional no necesariamente garantiza que la información almacenada sea irrecuperable.
“Muchas empresas creen que ya resolvieron esto porque formatearon el equipo antes de entregarlo, o porque el equipo está dañado y no se prende. Pero formatear no es lo mismo que borrar de forma segura y, sin un registro que lo demuestre, esa empresa no tiene cómo probar qué pasó con su información”, señala Jhoanna Rosales, de Vertmonde.
El proveedor también forma parte del proceso
Este riesgo no termina dentro de la empresa. El módulo de Selección de Proveedores de la misma autoevaluación evalúa si la organización verifica, antes de transferir sus equipos, la infraestructura, los permisos y los controles de protección de datos del proveedor que los recibe, y si revisa periódicamente su desempeño.
En Ecuador, el reciclaje informal de equipos electrónicos es del 97%, lo que plantea la necesidad de verificar los procesos de los proveedores y exigir evidencia sobre la protección de la información que todavía pueden contener los dispositivos.
¿Qué pueden hacer las empresas?
Para cerrar esta brecha, Vertmonde recomienda que las empresas identifiquen primero qué equipos pueden almacenar información sensible y definan métodos de sanitización basados en estándares reconocidos, como NIST SP 800-88, en lugar de depender únicamente de un formateo o de la destrucción física sin control.
Del lado de los proveedores, sugiere exigir documentación de sus procesos, evaluaciones en sitio y certificaciones internacionales como ISO 14001, e-Stewards o R2v3, incluso cuando se trata de equipos en leasing, cuya gestión final rara vez se supervisa.
Proteger los datos al final de la vida útil de un equipo no depende de una sola área ni de una sola empresa: es una responsabilidad que empieza en TI, pasa por compras y termina en el proveedor que finalmente gestiona el equipo.
Vertmonde ofrece su autoevaluación gratuita como un primer paso para que las organizaciones identifiquen en qué parte de esa cadena pueden existir brechas.
Realice la autoevaluación gratuita: electronicasostenible.org