Los correos relacionados con tecnología e inteligencia artificial registraron una tasa promedio de clics del 45 % en simulaciones de phishing realizadas a trabajadores de distintos países entre enero y septiembre de 2026.
El resultado forma parte de un análisis de Kaspersky basado en más de 150.000 correos simulados enviados a empleados de organizaciones en 120 países. Las pruebas buscaron identificar qué tipos de mensajes conseguían captar la atención de los participantes.
Después de tecnología e inteligencia artificial, las temáticas con mayores tasas de clics fueron salud y seguros (28 %), políticas internas de TI (26 %), regalos y promociones (24 %) y comunicaciones de recursos humanos (22 %).
Las simulaciones también mostraron diferencias según los intereses locales. En México, un correo que ofrecía premios relacionados con la selección nacional de fútbol alcanzó una tasa de clics del 66 %. En Colombia, una falsa notificación sobre cesantías registró el 33 %; en Chile, una alerta sobre problemas con el correo corporativo obtuvo el 20 %; y en Brasil, una promoción de huevos de Pascua llegó al 15 %.
En una prueba específica, una supuesta notificación sobre una inspección sanitaria consiguió que el 92 % de los participantes hiciera clic.
Estos porcentajes corresponden a ejercicios de simulación y no representan la proporción de trabajadores afectados por ataques reales de phishing.
Los mensajes cotidianos también representan un riesgo
Los resultados muestran cómo asuntos relacionados con el trabajo, beneficios laborales o comunicaciones internas pueden utilizarse para inducir a los empleados a abrir enlaces.
Andrés Giarletta, director de Preventas para Américas de Kaspersky, señaló que los atacantes aprovechan la familiaridad de los trabajadores con este tipo de mensajes.
“Un mensaje sobre beneficios, premios o asuntos internos puede parecer inofensivo, pero un solo clic en un enlace malicioso puede abrir la puerta al robo de credenciales, la exposición de información corporativa o incluso a un ataque de mayor alcance”, explicó.
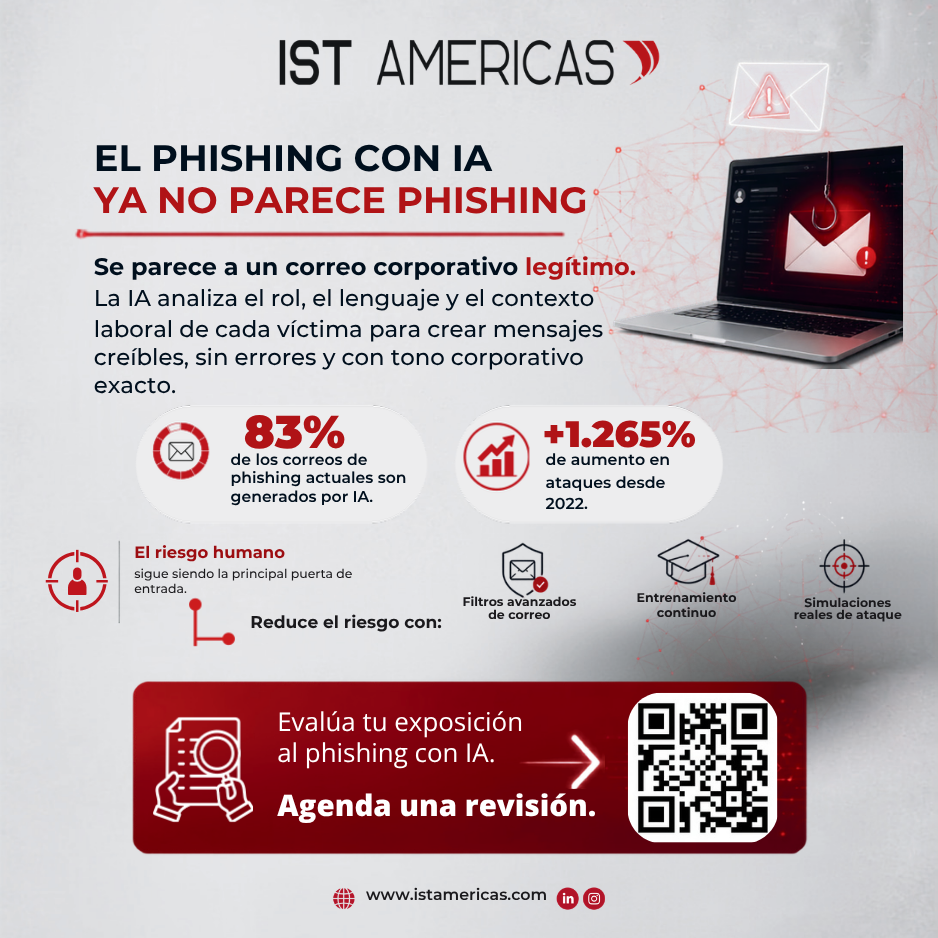
La compañía también advierte sobre el uso de inteligencia artificial para elaborar mensajes fraudulentos más personalizados, lo que puede dificultar su identificación.
Entre las medidas recomendadas están la capacitación periódica, las simulaciones de phishing, la verificación de solicitudes inesperadas mediante canales oficiales y la disponibilidad de mecanismos sencillos para reportar mensajes sospechosos.
Los resultados permiten identificar qué temáticas requieren mayor atención en los programas de concientización, aunque las tasas de clics por sí solas no determinan si una organización está preparada para responder a un ataque real.