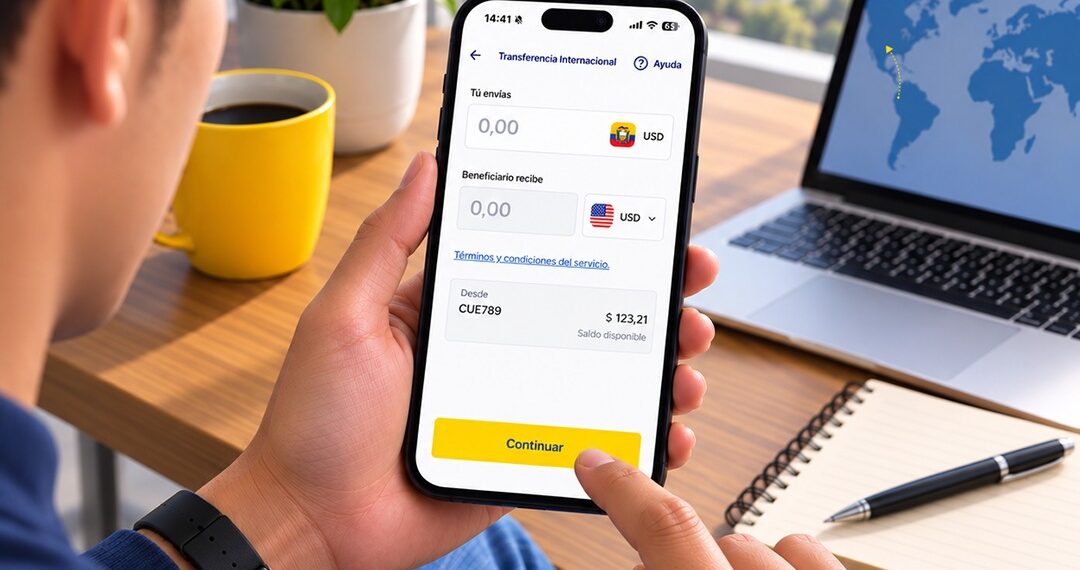
En el desarrollo de productos digitales, Banco Pichincha integra tecnología y seguridad mediante la articulación de equipos de producto, experiencia, arquitectura, tecnología y ciberseguridad, desde la definición de nuevas funcionalidades hasta su salida a producción.
El desarrollo de un producto digital en la entidad, comienza antes de definir sus características tecnológicas. Las necesidades y el comportamiento de los clientes, junto con referencias del mercado local e internacional, forman parte de los insumos utilizados para identificar y priorizar nuevas funcionalidades.
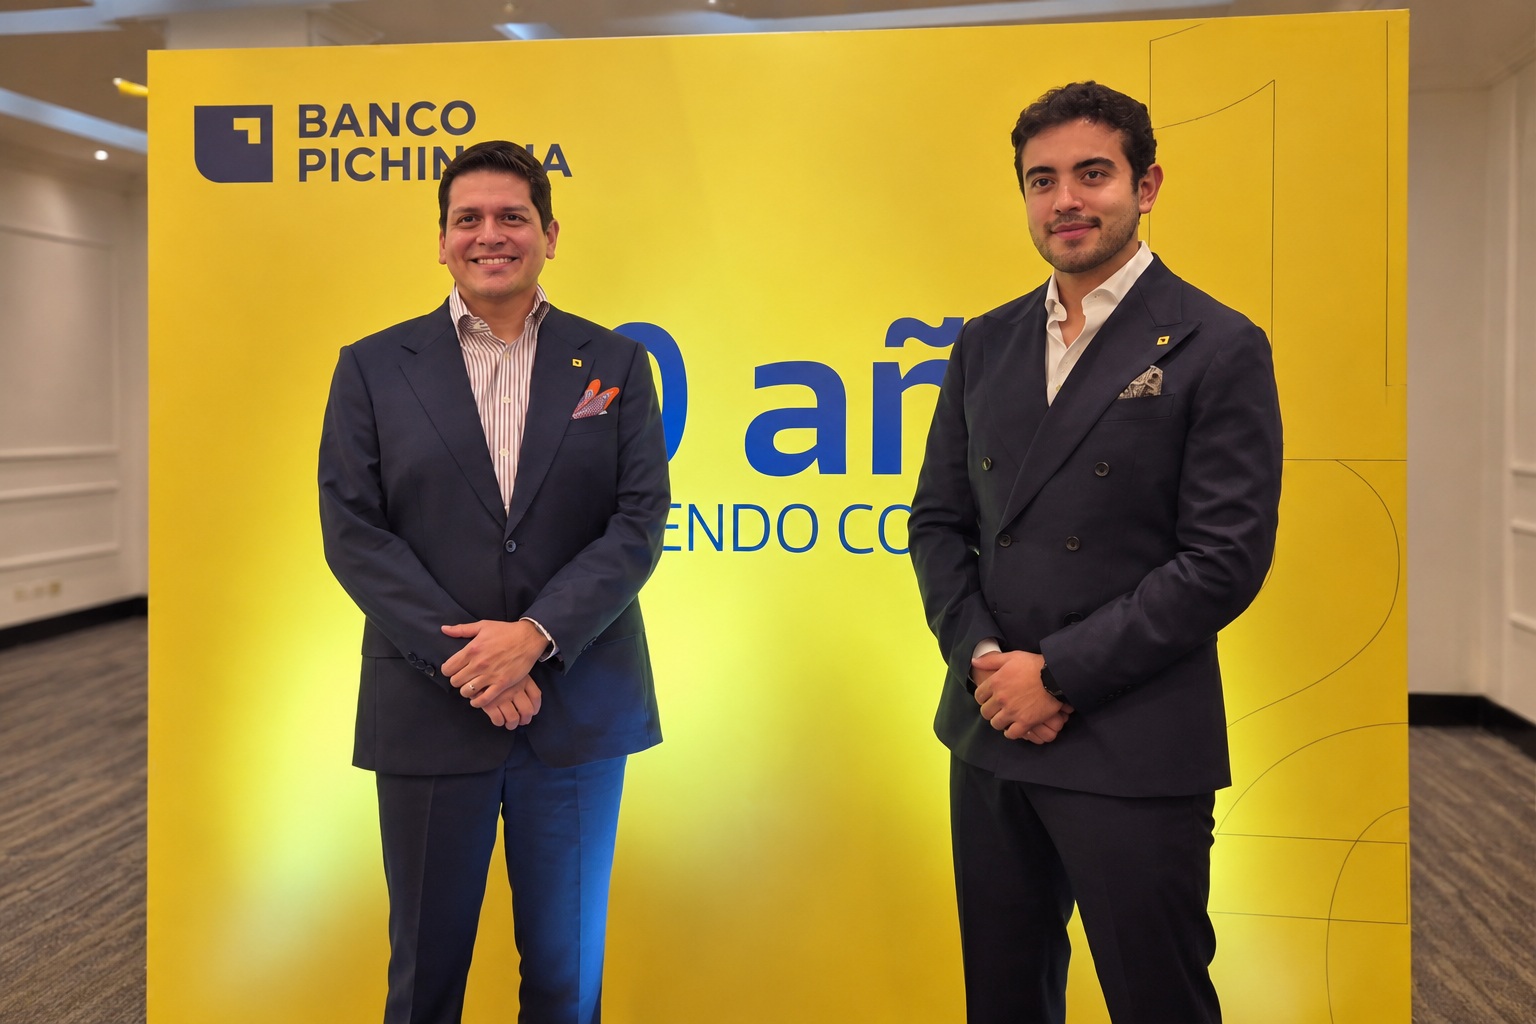
Santiago Moreno, Product Owner de Banca Móvil de Banco Pichincha, explica que una necesidad puede identificarse, por ejemplo, por la frecuencia con que los clientes acuden a una agencia o contactan al centro de atención para realizar determinada gestión. A estos datos se suman benchmarks nacionales e internacionales sobre funcionalidades y su adopción en otros mercados.
Una vez establecido qué se quiere desarrollar, participan los equipos de experiencia y arquitectura tecnológica. El objetivo es traducir la necesidad de negocio en una solución que pueda operar a escala. Moreno señala que la arquitectura debe responder al volumen de usuarios que interactúan con la banca móvil y menciona una base de 5,5 millones de clientes.
“No es lo mismo crear un sistema al que ingresan 100 personas que uno utilizado por 5 millones de usuarios”, señala. Arquitectura interviene para definir cómo construir la funcionalidad y qué tecnologías utilizar, considerando también su operación en el tiempo.
Construir en conjunto desde la ideación
Una de las prácticas aplicadas en este proceso es incorporar a tecnología desde las primeras etapas y evitar un esquema en el que negocio defina por completo el producto antes de trasladar los requerimientos al equipo técnico.
Para Moreno, los equipos de experiencia y negocio deben trabajar de manera colaborativa con tecnología desde la ideación. Esta interacción permite determinar cómo realizar las integraciones, identificar dependencias y evaluar alternativas antes de avanzar con el desarrollo.
Con el objetivo definido, menciona que el siguiente paso consiste en determinar qué puede entregarse inicialmente y qué funcionalidades pueden incorporarse posteriormente.
El desarrollo se organiza por fases. Moreno explica que el equipo parte de una visión amplia del producto y posteriormente determina qué puede desarrollarse en períodos de tres o cuatro meses. Algunas características pasan a una segunda o tercera etapa para disponer antes de una versión que permita al cliente realizar las principales operaciones previstas.
Para organizar el desarrollo utilizan metodologías ágiles y herramientas como user story mapping. El equipo construye un mapa de la iniciativa, la divide en historias de usuario e identifica las dependencias existentes entre las diferentes áreas de tecnología.
Este ejercicio permite, por ejemplo, establecer qué APIs necesita una funcionalidad, cuándo estarán disponibles y en qué momento podrán integrarse al producto.
Seguridad durante todo el ciclo
La participación de ciberseguridad comienza también antes de la salida del producto al cliente.
Roberth Chávez, gerente de Ciberseguridad de Banco Pichincha, explica que el área ha establecido prácticas en diferentes dominios, entre ellos identidades, certificados digitales, vulnerabilidades y parchado. Dependiendo de la naturaleza y alcance de cada iniciativa, se determina cuáles de estos lineamientos deben aplicarse.
Quizás te interese:
Antes de la salida a producción, el área verifica el cumplimiento de los estándares de seguridad correspondientes a la iniciativa.
“De esa forma hemos integrado el concepto de seguridad por diseño en todo el ciclo de vida del desarrollo de productos en el banco”, afirma Chávez.
La participación cambia según el momento del proyecto. En las primeras etapas, ciberseguridad cumple principalmente un rol de asesoría y realiza recomendaciones de acuerdo con el alcance de la iniciativa. Antes de producción, interviene de manera más activa para verificar que los estándares establecidos hayan sido aplicados.
Cuando se encuentran desviaciones, estas son analizadas de acuerdo con su nivel de riesgo antes de determinar si la iniciativa puede avanzar hacia su despliegue.
Arquitectura y modelamiento de amenazas
Arquitectura interviene además en el modelamiento de amenazas, un proceso que permite identificar qué podría ocurrir desde la perspectiva de ciberseguridad según las características y alcance de una iniciativa tecnológica.
A partir de este análisis se determinan las salvaguardas o controles que deben aplicarse. Chávez señala que muchos de estos controles ya existen, mientras que determinadas iniciativas pueden requerir la implementación de otros.
Este análisis comienza desde la concepción de la iniciativa, antes de que los desarrolladores empiecen a escribir código. Actualmente, el modelamiento de amenazas se realiza de manera manual y el banco trabaja en su automatización.
En este esquema, negocio, experiencia, arquitectura, tecnología y ciberseguridad intervienen en diferentes momentos del ciclo de desarrollo, desde la definición de una necesidad hasta la puesta en producción de una funcionalidad digital.