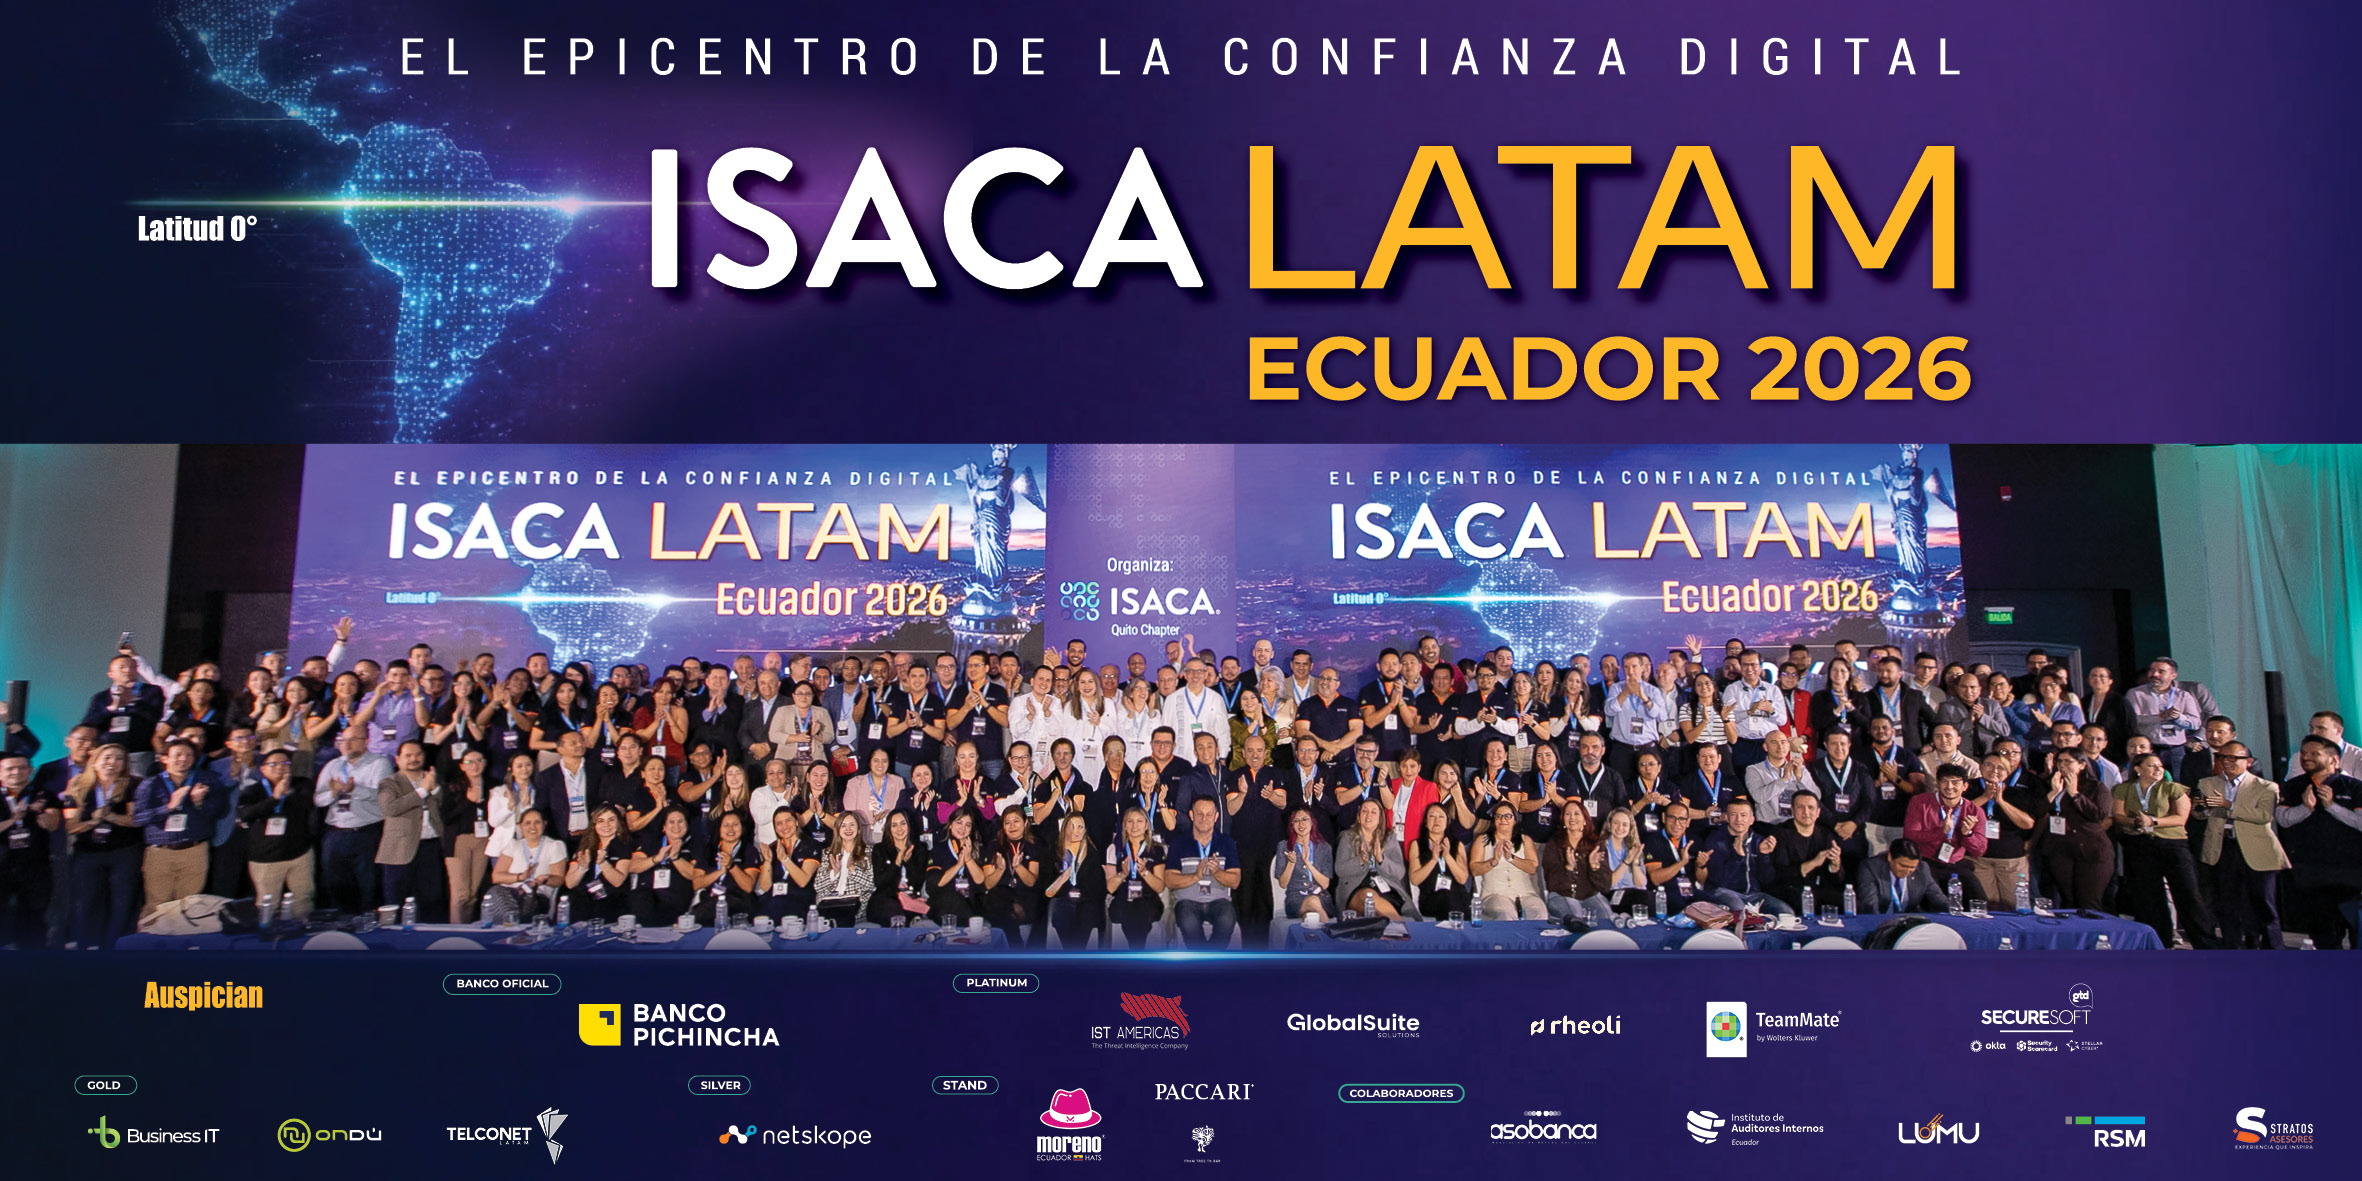
Durante tres días, 350 profesionales de Ecuador y otros países participaron en talleres y conferencias sobre auditoría, ciberseguridad, gestión de riesgos y gobierno de tecnología, con la inteligencia artificial como eje transversal de la agenda.
ISACA LATAM 2026 – Ecuador, Latitud 0°: El Epicentro de la Confianza Digital, reunió durante dos jornadas a especialistas y profesionales de distintos países para analizar los cambios que están generando la inteligencia artificial, las nuevas amenazas digitales y la evolución de los modelos de auditoría, riesgo y gobierno tecnológico.
La inteligencia artificial atravesó buena parte de las conversaciones. Su incorporación amplía las posibilidades de automatización y análisis, pero también introduce nuevos riesgos: prompt injection, jailbreaks, envenenamiento de datos, extracción de modelos, deepfakes, sesgos, alucinaciones, fuga de información y dificultades de trazabilidad.
Frente a estos desafíos, la gobernanza de la IA apareció como una prioridad. Las organizaciones necesitan identificar qué sistemas están utilizando, establecer responsabilidades y aplicar criterios de transparencia, explicabilidad, privacidad, cumplimiento, auditoría y monitoreo. Durante el encuentro se revisaron modelos de madurez y marcos que permiten incorporar estos elementos al gobierno tecnológico.
Auditoría y riesgo evolucionan frente a la IA
La auditoría también mostró señales de transformación. La IA agéntica, las arquitecturas multiagente y técnicas como Zero-Shot Learning abren posibilidades para automatizar actividades, analizar nuevos escenarios e identificar riesgos. Incluso se planteó una evolución del modelo tradicional de auditoría hacia esquemas en los que el valor se relaciona más con la complejidad del riesgo y la calidad de los hallazgos.
Otro tema fue la necesidad de cuantificar el riesgo y avanzar más allá de matrices cualitativas o clasificaciones por colores. Traducir la exposición a términos económicos permite comparar riesgos y contar con información más útil para decidir dónde invertir, qué mitigar y qué niveles de exposición asumir.
La discusión sobre controles siguió una línea similar: tener un control implementado no significa necesariamente que sea efectivo. Su evaluación debe considerar su diseño, su funcionamiento en la práctica y los resultados obtenidos frente al riesgo.
Terceros, personas y ciberresiliencia
La cadena de suministro digital y los terceros ocuparon otro espacio importante. La creciente interdependencia entre organizaciones, proveedores y servicios tecnológicos amplía la superficie de riesgo y exige incorporar estas relaciones a los modelos de gobierno y a las decisiones de los comités y consejos.
El encuentro también puso atención en las personas que sostienen las funciones de seguridad y control. El burnout y la presión sobre estos equipos mostraron que la resiliencia de una organización también depende de la capacidad de proteger y fortalecer a quienes gestionan sus riesgos.
El encuentro fue organizado por ISACA Quito Chapter, con IT ahora como coorganizador, y contó con el auspicio de Banco Pichincha, IST Americas, SecureSoft, GlobalSuite Solutions, Rheoli, TeamMate, Business IT, Ondú, Telconet, Netskope, Moreno Ecuador Hats y Paccari. A ellos se sumaron como colaboradores Asobanca, el Instituto de Auditores Internos Ecuador, Lumu, RSM y Stratos Asesores
REVISE IMAGENES DEL ISACA LATAM 2026,LATITUD 0°: EL EPICENTRO DE LA CONFIANZA DIGITAL
Conferencias Día 1
Construyendo Ciberresiliencia en Latinoamérica
Niel Harper, director independiente de ISACA y ex CISO de INTERPOL, y Gabriela Hernández, miembro del Board of Directors de ISACA
La ciberresiliencia no se limita a prevenir ataques, sino a mantener las operaciones críticas, responder ante un incidente y recuperar los sistemas afectados. Harper y Hernández destacaron la articulación de personas, procesos y tecnología como base de esta capacidad. Para Latinoamérica, señalaron la importancia de fortalecer los equipos nacionales de respuesta a incidentes y dotarlos de recursos que permitan coordinar acciones entre sectores. La ciberseguridad se vincula así con gobernanza, continuidad y protección de servicios esenciales.
Anticipación estratégica de amenazas cibernéticas: conceptos y retos en Latinoamérica.
Jeimy Cano, Profesor Universitario y Asesor Ejecutivo Internacional
La anticipación de amenazas cibernéticas plantea avanzar desde una postura basada principalmente en estándares y buenas prácticas hacia una capacidad para interpretar señales, explorar escenarios y prepararse frente a la incertidumbre. Cano analizó la madurez de las organizaciones latinoamericanas e identificó brechas en esta capacidad. El enfoque combina anticipación, adaptabilidad y aprendizaje para fortalecer la toma de decisiones, con una idea central: anticipar no consiste en predecir qué componente fallará, sino en comprender por qué el sistema todavía no lo ha hecho.
Cosechando datos ando… ¿descifrando cuándo?
Mario Ureña Cuate, presidente de Secure Information Technologies
El riesgo cuántico no comienza cuando exista una computadora capaz de romper la criptografía actual. Harvest Now, Decrypt Later (HNDL) plantea la captura de información cifrada para almacenarla y descifrarla en el futuro. Para las organizaciones, la preparación empieza por identificar qué información debe permanecer confidencial durante años, conocer dónde utilizan RSA y criptografía de curva elíptica y determinar cuánto tardarían en migrar. El inventario criptográfico y la criptoagilidad son el punto de partida para gestionar la transición poscuántica como un programa de riesgo y no como un cambio técnico aislado.
Potenciando las capacidades de defensa digital: ampliando la frontera de protección de nuestros clientes
Robert Chávez, Gerente de Ciberdefensa y Álvaro Villacrés, Gerente de Fraude, Banco Pichincha
En la exposición se planteó la necesidad de ampliar la mirada de la ciberseguridad y poner en el centro la protección del cliente. La propuesta no parte de crear estructuras completamente nuevas, sino de hacer converger capacidades que hoy suelen operar de manera separada.
Existen capacidades de ciberdefensa orientadas tanto a la prevención como a la respuesta. Entre ellas la inteligencia aplicada a la acción, la vigilancia y monitoreo de la deep web, el análisis de phishing y malware regional, la investigación forense de dispositivos, el análisis de campañas y las acciones para neutralizar amenazas y proteger a los clientes.
En este enfoque, el Cyber Fusion Center se plantea como un modelo organizativo que integra capacidades de ciberdefensa, ciberfraude, TI y prevención de lavado de activos (AML), un marco organizativo con un solo alcance y accountability claro.
Águila Arpía: Auditoría de IA y detección temprana de riesgos en ecosistemas digitales
Daniel Gómez, CEO de Teknobiti
La auditoría de IA requiere partir del riesgo y la evidencia antes de seleccionar el marco de control. La propuesta presentada clasifica los sistemas de IA según su uso —generativa, multimodal, conversacional, predictiva o de clasificación— para identificar riesgos, definir evidencias y determinar las pruebas de auditoría necesarias. Águila Arpía lleva este enfoque a la práctica al traducir los riesgos y marcos aplicables en checklists y hallazgos, considerando que no existe un único estándar capaz de cubrir todos los riesgos de IA.
Aseguramiento combinado y coordinado: orquestación de un GRC + Auditoría
Mauricio Lara Pereira, Solution Consultant de Wolters Kluwer TeamMate, y Pedro González Santibáñez, Managing Partner de Rheoli
La gestión separada de riesgos, cumplimiento, controles internos y auditoría puede generar información fragmentada, duplicidad de controles y solicitudes superpuestas a las áreas de negocio. La propuesta de aseguramiento combinado y coordinado busca integrar las tres líneas mediante una taxonomía y metodología comunes, además de una fuente compartida de información sobre riesgos y controles. Esta coordinación permite aprovechar el trabajo realizado por otras funciones de aseguramiento, reducir duplicidades y entregar al Consejo y la Alta Dirección una visión más completa del riesgo para la toma de decisiones.
Más inversión, misma brecha: el reto de madurez cibernética en Latinoamérica
Luis Gorgona, IT Consulting Partner de RSM
La inversión en ciberseguridad crece en América Latina, pero todavía existe una brecha entre recursos y madurez. En la encuesta regional de RSM, realizada a 265 participantes de 18 países, el 69% señaló que aumentará su presupuesto, mientras solo el 30% cuenta con un CISO o responsable equivalente dedicado y el 41% utiliza un marco formal de gestión de riesgos. El reto es pasar de invertir en controles a demostrar capacidades para prevenir, detectar, responder y recuperar, con responsables definidos, riesgo integrado al negocio y ejercicios periódicos de resiliencia.
Auditoría de la cadena de suministro moderna
Rómulo Lomparte, CEO de ITG Consulting
La cadena de suministro moderna integra software, datos, identidades, nube y subcontratistas, creando dependencias que deben incorporarse al alcance de la auditoría. El enfoque propone pasar de la confianza declarada por los proveedores a evidencia verificable, aplicando pruebas según su criticidad y nivel de riesgo. Para ello, plantea identificar el universo real de terceros, determinar su criticidad, definir requisitos de evidencia, probar los controles y mantener un monitoreo continuo. La evaluación también debe considerar a los subcontratistas y hacer visible el riesgo residual para apoyar las decisiones de la organización.
De indicadores a impacto: elevando la madurez de ciberseguridad y generando valor estratégico con MITRE ATT and CK.
Marco Brando, Technical Director para LATAM, Lumu
Abordó el uso de MITRE ATT&CK como marco para comprender el comportamiento de los atacantes y fortalecer las estrategias de detección. Durante su presentación explicó que ATT&CK permite identificar qué comportamientos buscar, qué datos recolectar y dónde obtener la telemetría necesaria. También destacó que enfocar la defensa en tácticas, técnicas y procedimientos (TTPs) dificulta más la operación del adversario que concentrarse únicamente en indicadores como hashes, direcciones IP o dominios.
El nuevo profesional de la seguridad de la información en la era de la IA: ¿estás preparado para gestionar la IA de forma segura?
Helton García, Auditor Federal de Control Externo (TCU)
La incorporación de IA amplía las competencias que necesita el profesional de seguridad. A la gestión de riesgos, incidentes, proveedores y controles se suman capacidades para evaluar impactos de IA, diseñar e integrar arquitecturas seguras, supervisar entradas y salidas y gestionar amenazas específicas de modelos y datos. El análisis comparativo entre CISM y AAISM muestra que las competencias tradicionales mantienen su vigencia, pero requieren especialización frente a escenarios como Shadow AI, prompt injection, data poisoning, deepfakes y agentes con mayor autonomía.
De Centro de Costos a Motor de Valor: Ciberseguridad Impulsada por Inteligencia Artificial
Mario Rodríguez Barraza, CISO de GBM
La ciberseguridad puede demostrar su aporte al negocio cuando deja de reportar únicamente actividades y comienza a medir resultados. Rodríguez propuso cuatro motores de valor: eficiencia operativa, riesgo cuantificado, habilitación del negocio y confianza como activo, cada uno asociado a métricas que puedan auditarse. La IA puede contribuir al triaje de alertas, priorización de vulnerabilidades, evaluación de terceros y cuantificación financiera del riesgo. El punto de partida es establecer una línea base que permita comparar resultados y sustentar las decisiones de inversión con evidencia.
¿Cómo medir la falta de cobertura de los controles?: Mejorando la visibilidad en la superficie de riesgo
Brenda Pérez, Cyber Defense Coordinator de IST AMERICAS
Abordó las brechas en la cobertura de los controles de seguridad. Explicó que contar con múltiples herramientas no garantiza una protección efectiva si no se verifica su configuración, la telemetría que generan y la calidad de la información que entregan. El análisis de estas brechas permite identificar por qué una alerta no se generó o no llegó a tiempo, y determinar si la falla estuvo relacionada con la tecnología, la configuración de los controles o la intervención humana.
Lean SecOps Estratégico: de la fatiga de alertas a decisiones financieras de ciberresiliencia en América Latina
Roberto Andrade, docente e investigador, Universidad San Francisco de Quito
La cantidad de herramientas de seguridad no determina por sí sola la capacidad de reducir el riesgo. Lean-Risk SecOps integra la eliminación de desperdicios operativos del SOC, la mejora continua, la cuantificación financiera del riesgo y el análisis de las posibles respuestas del atacante. El enfoque permite identificar falsos positivos, duplicaciones y tareas que consumen tiempo del equipo, para después relacionar las decisiones de seguridad con pérdida anual esperada, riesgo residual y retorno de la inversión en seguridad (ROSI).
Del cumplimiento al control continuo
Daniel Mena Haro, Country Manager Ecuador y Caribe de GlobalSuite Solutions
La gestión de riesgos y cumplimiento está pasando de revisiones periódicas a un control continuo, ante una presión regulatoria que alcanza a tecnología, operaciones, proveedores y al propio negocio. La propuesta es integrar riesgos, controles, evidencias, cumplimiento, continuidad y terceros en una misma capa de información, evitando duplicidades y facilitando la trazabilidad. La IA suma capacidades para detectar inconsistencias, validar evidencias, identificar brechas regulatorias y apoyar la evaluación de riesgos, manteniendo la validación humana en la toma de decisiones.
De la obligación a la ciberresiliencia: Telconet Cyber Resilience
Franklin Baldospin, especialista de ciberseguridad, Telconet.
El cumplimiento de la LOPDP y la Ley de Ciberseguridad implica llevar las exigencias regulatorias a la operación: identificar activos críticos, protegerlos, detectar incidentes, responder y generar evidencia para auditoría. La ciberresiliencia se plantea como una capacidad continua que integra seguridad, monitoreo y continuidad del negocio. El recorrido comprende evaluar brechas normativas, establecer una línea base de defensa, controlar identidades, mantener monitoreo 24/7 y validar la respuesta mediante pruebas técnicas y simulacros de crisis.
IA confiable empieza por datos completos: el costo oculto de optimizar la telemetría de seguridad
Rommel Arévalo, Cyber Defense Team Leader de Business IT
La efectividad de la IA aplicada a ciberseguridad depende de los datos disponibles para detectar e investigar amenazas. Reducir la ingesta de telemetría, acortar su retención o limitar las fuentes por costos puede crear puntos ciegos que el modelo no identifica como ausencia de información y, aun así, producir conclusiones plausibles. Arévalo planteó documentar qué datos se conservan, cuáles se descartan, qué capacidad de detección se pierde y qué información alimenta los modelos. La visibilidad se convierte así en una condición para confiar en los resultados de la IA.
Data Governance y Protección de Datos: integrando riesgo, cumplimiento y estrategia empresarial
Alexander Cuenca, CEO & Founder de ORION Legal Technology
Gobernar los datos implica definir quién decide, cómo se controla y qué evidencia demuestra esas decisiones. Cuenca planteó integrar estrategia, riesgo y cumplimiento alrededor de cada uso relevante de la información, considerando de manera conjunta el riesgo sobre los datos, las personas y la organización. El ciclo de vida del dato se convierte así en un ciclo de decisiones: qué recopilar, para qué utilizarlo, con quién compartirlo, qué inferencias generar, cuánto conservarlo y cómo demostrar su eliminación.
El futuro de la ciberseguridad ya llegó. De Claude Mythos a Project Glasswing
Jorge Ochoa, Director de la Academia de Ciberseguridad de Panamerican Business School
La IA está modificando la velocidad y escala tanto de los ataques como de la defensa. Moya abordó escenarios en los que agentes pueden ejecutar tareas de forma autónoma, mientras técnicas como prompt injection o Shadow AI amplían la superficie de exposición y dificultan distinguir qué información es confiable. Para los equipos de seguridad, el cambio implica auditar también las decisiones y acciones de los sistemas de IA, establecer límites de autonomía, mantener supervisión humana en procesos críticos y preparar capacidades de respuesta para amenazas que evolucionan a mayor velocidad.
Hackear la inteligencia artificial: seguridad y defensas en la era de la inteligencia artificial.
Jorge Moya, fundador y Director de Tecnología, Ironcybersec
La seguridad de los sistemas de IA requiere pasar de identificar vulnerabilidades a establecer controles que puedan verificarse y auditarse. Moya planteó una defensa en varias capas, desde el modelo y los datos hasta la infraestructura y las aplicaciones, con medidas específicas frente a amenazas como prompt injection. Para auditoría, propuso revisar aspectos como inventario de modelos, datos utilizados, accesos, trazabilidad, supervisión humana y respuesta ante incidentes. El objetivo es convertir los hallazgos técnicos en controles medibles y mantener una evaluación continua de su efectividad.
Conferencias Día 2
Gestión de riesgos en inteligencia artificial: marcos emergentes y experiencia en el desarrollo del AAIR
Roberto Hernández, Director de Ciberseguridad de Bestel
La gestión de riesgos de IA requiere considerar amenazas propias de estos sistemas, desde sesgos y manipulación de datos hasta ataques adversariales y vulnerabilidades de los modelos. Hernández revisó marcos y estándares que permiten estructurar su identificación, evaluación y tratamiento, entre ellos NIST AI RMF. También presentó la experiencia en el desarrollo de AAIR, orientada a integrar diferentes referencias para analizar los riesgos de IA y establecer medidas de mitigación, monitoreo y control a lo largo de su ciclo de vida.
De poblaciones masivas a focos de atención: modelo de risk scoring transaccional para auditoría continua
Jorge Amaya, Gerente General de AuditCaat’s
La auditoría continua puede concentrar sus recursos en las transacciones con mayor exposición mediante un modelo de puntuación de riesgo. Amaya planteó asignar pesos a distintos indicadores y criterios para obtener una clasificación que permita identificar focos de atención dentro de grandes volúmenes de operaciones. El risk scoring facilita priorizar pruebas, orientar la revisión hacia transacciones de mayor riesgo y mantener actualizado el registro de riesgos, convirtiendo el análisis masivo de datos en una herramienta para focalizar el trabajo de auditoría.
Mucho riesgo, pocos números: ¿cuánto dinero está en juego?
Joaquín Galermes, especialista en modelamiento de riesgos d SAFE-U
Las escalas cualitativas permiten clasificar riesgos, pero resultan insuficientes cuando la organización necesita decidir cuánto invertir, qué riesgo priorizar o qué pérdida puede asumir. Galermes planteó avanzar hacia la cuantificación financiera, descomponiendo los escenarios para estimar la frecuencia y magnitud de las pérdidas. El enfoque FAIR ayuda a traducir el riesgo tecnológico a términos económicos y comparar alternativas con una medida común, para que las decisiones de ciberseguridad puedan sustentarse en su posible impacto financiero.
El ecosistema invisible: blindando la cadena de suministro digital
Fausto Mejía, Director Regional de Auditoría de Gladium Technology Partners
La gestión de terceros requiere mirar más allá del proveedor directo y entender las dependencias que forman parte de la cadena de suministro digital. Mejía planteó utilizar el TPRM (Third-Party Risk Management) para identificar proveedores, evaluar su criticidad y determinar qué controles y evidencias corresponden según el riesgo. El enfoque permite relacionar los servicios de terceros con procesos y activos críticos, identificar concentraciones y dependencias, y mantener una evaluación continua que haga visibles riesgos que pueden quedar fuera de los controles tradicionales.
Tu SOC funciona… pero ¿podrías demostrarlo? De monitorear alertas a demostrar reducción de riesgo
Romero Cárdenas, Key Account Manager, IST AMERICAS.
La operación de un SOC no debería medirse únicamente por el número de alertas atendidas o incidentes gestionados, sino por su capacidad para demostrar reducción del riesgo. Cárdenas planteó revisar la cobertura frente a marcos como MITRE ATT&CK, identificar brechas entre las amenazas relevantes y las capacidades de detección disponibles, y priorizar mejoras según el riesgo. El objetivo es pasar de métricas centradas en actividad a evidencia que permita determinar qué tan efectiva es la cobertura de seguridad y dónde persisten exposiciones.
Ciberdefensa automatizada para un mundo de riesgos con IA
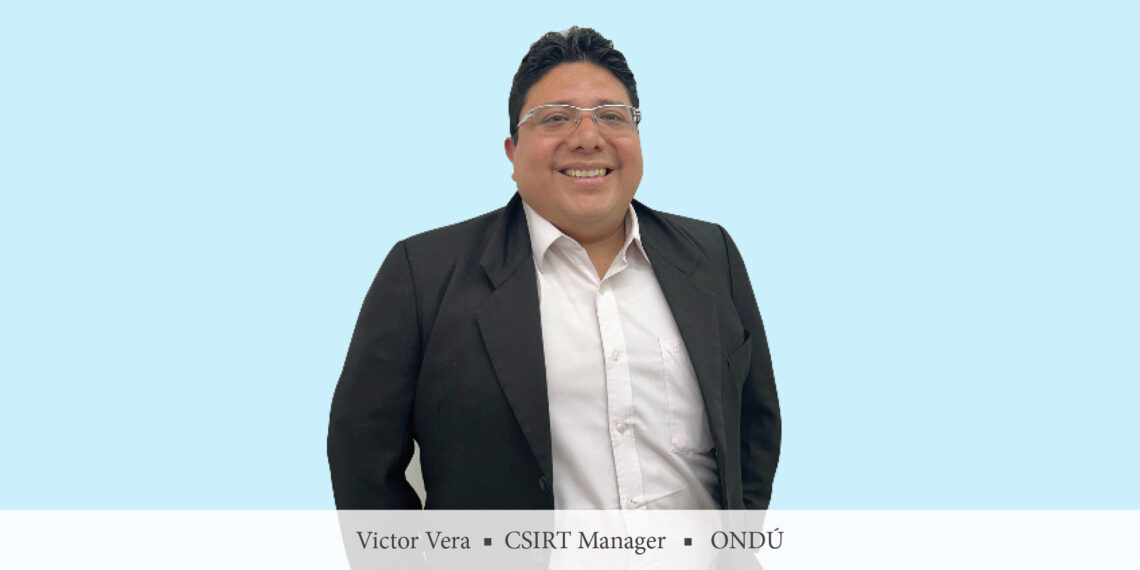
Víctor Vera, gerente de CSIRT de Ondú
La velocidad de los ataques impulsados por IA exige reducir los tiempos de detección y contención sin eliminar la intervención humana. Vera mostró un modelo de ciberdefensa automatizada que utiliza IA para analizar eventos, detectar patrones en tiempo real, enriquecer alertas y ejecutar acciones de respuesta en segundos. La automatización se complementa con supervisión humana para las decisiones críticas, combinando capacidad de reacción inmediata con criterio especializado ante incidentes de mayor complejidad.
Zero-Shot Learning: cómo auditar lo desconocido y gestionar riesgos en la era digital
Alfonso Luque, Subdirector de Auditoría Industrial del Banco de la República de Colombia
El Zero-Shot Learning (ZSL) permite clasificar situaciones no vistas previamente a partir de atributos semánticos, una capacidad que Luque trasladó al ámbito de auditoría y riesgos. El enfoque busca apoyar el análisis de escenarios nuevos cuando no existen suficientes antecedentes o datos etiquetados, utilizando características previamente definidas para generar una clasificación. La propuesta mantiene la intervención humana en la validación de los resultados y plantea su aplicación tanto en la evaluación de riesgos como en la identificación y documentación de hallazgos de auditoría.
Riesgos de la IA en Aplicaciones
Ramiro Pulgar, asesor estratégico de alta gerencia
La adopción de inteligencia artificial incorpora riesgos que deben evaluarse desde el diseño y durante todo el ciclo de vida de las aplicaciones. Pulgar presentó una matriz de riesgos de IA apoyada en distintos marcos para identificar amenazas, vulnerabilidades, impactos y controles. El análisis incorpora riesgos emergentes asociados al uso de agentes y modelos, junto con medidas de prevención y gobernanza. El enfoque apunta a integrar la gestión del riesgo desde etapas tempranas, con principios de privacidad y seguridad por diseño y responsabilidades definidas.
Rol estratégico de COBIT en la gobernanza de la Inteligencia Artificial
Manuel Yrigoyen, consultor en gobierno empresarial de tecnologías de la información.
La velocidad de adopción de la IA supera en muchos casos la capacidad de las organizaciones para establecer controles, responsabilidades y mecanismos de supervisión. Yrigoyen planteó COBIT como marco articulador para gobernar la IA, conectando estrategia, riesgo, cumplimiento y gestión tecnológica. A partir de sus objetivos y factores de diseño, el marco permite definir responsabilidades, flujos de información, políticas, competencias y mecanismos de supervisión, además de vincular las iniciativas de IA con las metas empresariales y establecer trazabilidad sobre las decisiones y resultados.
Gobernanza de la Inteligencia Artificial: estrategia, madurez y acción
João Souza Neto, Presidente de SZNETO y Catedrático Universitario
La gobernanza de IA debe integrarse a la gobernanza corporativa y articularse con la gestión de riesgos, ciberseguridad, privacidad, cumplimiento y gobierno de datos. Souza Neto destacó la necesidad de establecer una estrategia de adopción, políticas de uso responsable, roles definidos, inventario de sistemas de IA, gestión de riesgos, auditoría y monitoreo continuo. El objetivo es mantener la IA alineada con las prioridades del negocio, establecer responsabilidades sobre su uso y evaluar de forma continua su desempeño, riesgos e impactos.
Transformando al auditor mediante agentes autónomos de inteligencia artificial en sus servicios de auditoría.
Félix Mata, Asesor en Inteligencia Artificial de la Presidencia Ejecutiva del Instituto Nacional de Aprendizaje y catedrático de la Universidad Estatal a Distancia de Costa Rica.
Analizó cómo la IA agéntica puede transformar la auditoría y su modelo de negocio. Planteó una transición desde esquemas basados en la venta de horas hacia modelos en los que el valor se relaciona con la complejidad del riesgo y la calidad de los hallazgos. También presentó una arquitectura multiagente aplicada a procesos de auditoría.
La ilusión del control: por qué nuestro programa de ciberseguridad parece más fuerte de lo que realmente es
Aldo Gomera, Oficial de Gestión de Riesgos de Tecnología del Grupo Banco Mundial.
Analizó la brecha entre contar con controles y comprobar que realmente funcionan. Su exposición planteó evaluar su efectividad desde tres componentes: diseño, operación y resultados, para determinar si los controles están reduciendo el riesgo y no únicamente si existen o se ejecutan.
Gestión de riesgos de terceros en Latitud Cero: cómo gobernar la cadena de confianza digital desde el Comité y el Consejo
Rosa Damaris Díaz, Presidenta del Comité de Gestión Integral de Riesgos del Banco de Ahorro y Crédito Cotuí
La gestión de terceros debe extenderse a las dependencias que sostienen servicios y procesos críticos, incluso más allá del proveedor contratado. Díaz planteó clasificar a los terceros según su criticidad para definir la profundidad de los controles y llevar esa exposición a decisiones explícitas de gobierno. El Comité y el Consejo deben contar con información que permita decidir si un riesgo se mitiga, acepta, sustituye o escala, y mantener la supervisión durante todo el ciclo de la relación, no únicamente al incorporar al proveedor.
La paradoja del burnout: proteger a la organización sin destruir a los equipos de seguridad y control
Miguel Saavedra, Gerente de Calidad, Conocimiento y Competencia en Insight Assurance
La presión constante, la sobrecarga de alertas y la responsabilidad de responder ante incidentes pueden llevar al desgaste de los profesionales encargados de proteger a la organización. Saavedra analizó el burnout como un factor que también incide en la capacidad de seguridad y control, al afectar la atención, el juicio y la toma de decisiones. Su planteamiento apunta a incorporar el bienestar de los equipos dentro de la gestión, equilibrando las exigencias operativas con capacidades, procesos y condiciones de trabajo sostenibles.
Un cierre desde el talento y la creatividad
El encuentro cerró con la charla “Ser visto vs. ser elegido”, a cargo de Jorge Ulloa, cofundador y director de Touché Films – Enchufe.tv. En su intervención abordó el potencial del talento y la importancia de generar visibilidad para que las ideas y propuestas encuentren oportunidades, conecten con nuevas audiencias y puedan proyectarse más allá de su entorno.